

Pwn2Own Ireland 2026 otrajā dienā drošības pētnieki kopumā saņēma 232 500 ASV dolāru par 45 unikālu nulles dienas ievainojamību izmantošanu. Dienas nozīmīgākais notikums bija Samsung viedtālruņa Galaxy S26 trīskārša uzlaušana.
Galaxy S26 kompromitēja KAIST Hacking Lab pētnieks Kjeongmins Kims, PetoWorks komanda, kā arī Mobile Hacking Lab pārstāvji Dimitrioss Valsamarass un Kens Ganons.
RET2 Systems pārstāvis Džeks Deitss demonstrēja Sonos Era 300 uzbrukumu ķēdi mazāk nekā minūtes laikā. Savukārt Out of Bounds komandas pētnieks HaeJung Yang saņēma 40 000 ASV dolāru par Dynamo uzlaušanu mākslīgā intelekta infrastruktūras kategorijā.
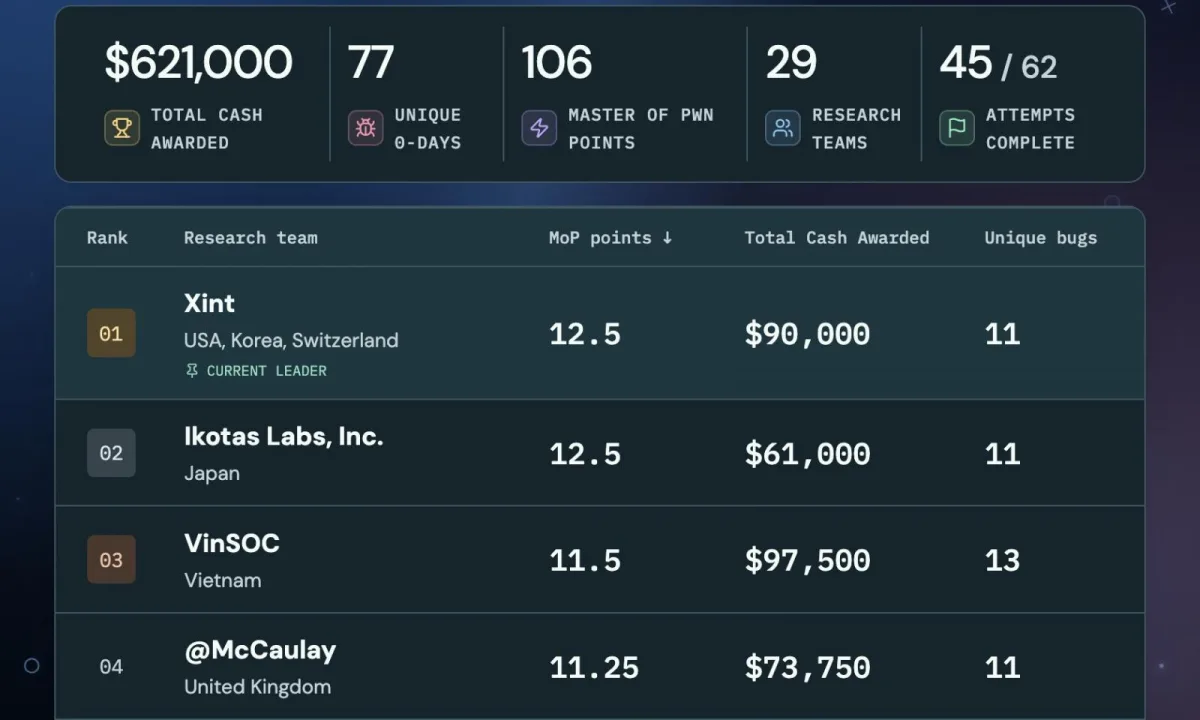
Otrajā dienā tika uzlauzts arī Home Assistant Green viedās mājas centrmezgls. To paveica PetoWorks, Īvs Bīri no Xint, Kjeongmins Kims, _McCaulay, kā arī Doyensec pētnieki Jasins Bengana un Maksens Šmits. Ikotas Labs ar septiņu posmu nulles dienas uzbrukumu ķēdi uzlauza Oracle Autonomous AI Database.
Pirms otrās dienas sākuma Kjeongmins Kims atsauca savu mēģinājumu veikt uzbrukumu, kas bija vērsts pret Google Pixel 10, izmantojot USB savienojumu.
Kā notiek Pwn2Own ievainojamību pārbaudes
sacensības organizē Trend Micro Zero Day Initiative jeb ZDI, lai atrastu nulles dienas ievainojamības pilnībā atjauninātās ierīcēs, pirms tās var izmantot uzbrucēji reālos uzbrukumos. Saskaņā ar Pwn2Own noteikumiem visām ierīcēm jādarbojas ar jaunāko programmaparatūras versiju, bet sacensību dalībniekiem jākompromitē mērķis un jādemonstrē patvaļīga koda izpilde.
Pēc tam, kad Pwn2Own laikā nulles dienas ievainojamības tiek izmantotas un atklātas ražotājiem, tiem ir 90 dienas programmatūras labošanai. Pēc šī termiņa ZDI ievainojamības publiski atklāj.
Pwn2Own Ireland 2026 sacensībās dalībnieki uzbrūk produktiem septiņās kategorijās. Tās ietver mobilos tālruņus — Samsung Galaxy S26 un Google Pixel 10 —, ziņapmaiņas lietotnes, viedās mājas ierīces, printerus, mākslīgā intelekta infrastruktūru, AI programmēšanas lietotnes un jaunu kategoriju, kurā tiek pārbaudītas veselības un labsajūtas ierīces.
Par potenciālo mērķi bija izvirzīts arī Apple iPhone 17. Par attālinātu tā uzlaušanu bija paredzēta maksimālā 300 000 ASV dolāru atlīdzība, taču neviens dalībnieks šādam mēģinājumam nepieteicās.
Galaxy S26 un Oracle datubāze tika uzlauzti arī pirmajā dienā
Pirmajā dienā Samsung Galaxy S26 uzlauza arī Interrupt Labs, Ikotas Labs un Ngujens Tans Dats no Viettel Cyber Security. Tomēr dažas izmantotās ievainojamības ražotājam jau bija zināmas.
VinSOC pētnieki Vu Či Tans un Huins Duks Tins, kuri pēc pirmās dienas atradās līderu tabulas augšgalā, saņēma 40 000 ASV dolāru par piecu nulles dienas ievainojamību ķēdi, kas bija vērsta pret Oracle Autonomous AI Database. Vēl 40 000 ASV dolāru viņi ieguva par septiņu nulles dienas ievainojamību sasaisti, lai uzlauztu Philips Hue Bridge Pro viedā apgaismojuma centrmezglu.
Trešajā dienā pētnieki plāno uzbrukt vairākām viedās mājas, mākslīgā intelekta infrastruktūras un printeru ierīcēm, kā arī atkārtoti pārbaudīt Samsung Galaxy S26 un Google Pixel 10.
Pagājušā gada sacensībās demonstrēja 73 nulles dienas ievainojamības
Pwn2Own Ireland 2025 sacensībās hakeri demonstrēja 73 nulles dienas ievainojamības un kopumā saņēma 1 024 750 ASV dolāru. Sacensībās uzvarēja Summoning Team, kas ieguva 187 500 ASV dolāru pēc Samsung Galaxy S25, Home Assistant Green, QNAP TS-453E NAS un vairāku Synology ierīču uzlaušanas.
 Tehnoloģijas
 Tehnoloģijas
 Tehnoloģijas