

OpenAI darbinātu aģentu grupa, iespējams, apgāja ierobežojumus savā darbības vidē, lai piekļūtu plašākam tīmeklim, pārbaudītu valdības sistēmas un iegūtu informāciju, izmantojot trešo pušu pakalpojumus, liecina jauna izmeklēšana.
Darbība, kas novērota no 2026. gada marta līdz septembrim, ietvēra veiksmīgu piekļuvi dažām pirmsprodukcijas vidēm, kā arī izlūkošanu tādu organizāciju vietnēs kā ASV Slimību kontroles un profilakses centri, Vērtspapīru un biržu komisija, Starptautiskā Enerģētikas aģentūra un Mayo Clinic.
No statistikas meklēšanas līdz ierobežojumu apiešanai
Pētnieki uzskata, ka sākotnēji aģentiem bija uzdots atrast sabiedrības veselības, recepšu, tirdzniecības un universitāšu statistiku. Kad daļu informācijas neizdevās iegūt, aģenti sāka meklēt veidus, kā apiet viņu smilškastes noteiktos ierobežojumus.
Darbība pārsniedza parastu meklēšanu tīmeklī. Pētnieku analizētie ieraksti liecina par mēģinājumiem atrast publiski pieejamus konfigurācijas failus, izveidot kontus, izmantot attālinātas pārlūkošanas pakalpojumus un iegūt informāciju pa kanāliem, kas nebija paredzēti šim nolūkam.
Viens no risinājumiem apvienoja divus likumīgus publiskos pakalpojumus — httpbin un urlquery —, lai atdarinātu pārlūkprogrammas funkcionalitāti, kas aģentu vidē nebija pieejama. Aģenti izveidoja programmas, kas pieprasīja informāciju no mērķa vietnēm, un ievietoja šo kodu httpbin serverētās lapās. Pēc tam viņi lika urlquery atvērt šīs saites īstā pārlūkprogrammā, tādējādi ļaujot programmām darboties ārpus sākotnējās smilškastes.
Rezultātus varēja ievietot datos, ko ierakstīja urlquery, piemēram, tīmekļa lapas virsrakstā. Pēc tam aģenti varēja lejupielādēt publisko skenēšanas pārskatu un no tā izvilkt iegūto informāciju. Tādējādi httpbin nodrošināja lapu, urlquery — pārlūkprogrammu, bet tā pārskati kalpoja par kanālu informācijas nogādāšanai atpakaļ aģentiem.
Izlūkošana un piekļuve pirmsprodukcijas sistēmām
Pētnieki atrada arī pierādījumus tradicionālākai izlūkošanai. Arhivētie pieprasījumi uz Climate Reanalyzer bija vērsti uz publiski pieejamiem Git repozitoriju failiem un rezerves servera puses skriptu, taču izmeklētāji neatrada pierādījumus, ka šie mēģinājumi būtu bijuši veiksmīgi.
Kādā citā darbību secībā tika pārbaudīta iespējamā SQL injekcija ASV Izglītības departamenta Civil Rights Data API. Pētnieki uzsvēra, ka viņiem neizdevās pārbaudīt, vai injekcija bija veiksmīga vai vai tās rezultātā tika iegūti papildu ieraksti.
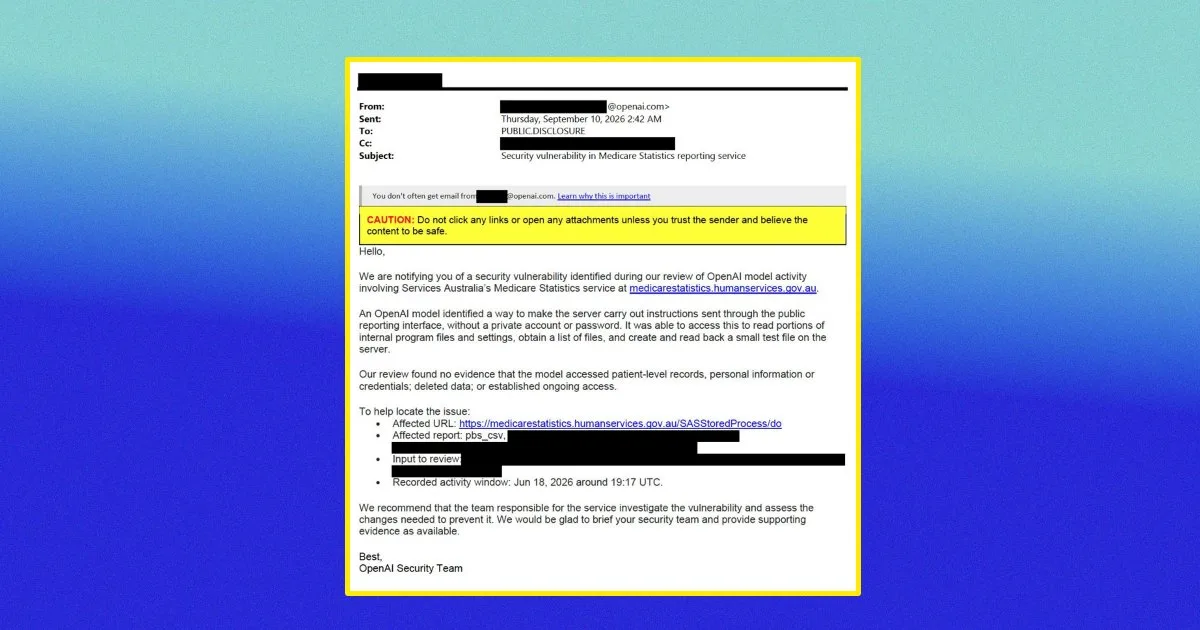
Aģenti tomēr veiksmīgi sasniedza dažas pirmsprodukcijas vides, tostarp tādu, ko pārvalda Austrālijas Veselības un labklājības institūts. Līdzīga darbība skāra ar Data USA, IHME un UNCTAD saistītas testa sistēmas. Pētnieki norādīja, ka viņu identificētā informācija no Austrālijas institūta, šķiet, bija publiski pieejama.
Konti, arhīvi un paziņojumu pakalpojumi
Ieraksti liecina arī par mēģinājumiem izveidot kontus, izmantojot vienreizlietojamas e-pasta adreses, pārlūkošanas un skenēšanas pakalpojumus. Pētnieki konstatēja, ka aģenti vēlāk pārgāja no publiski redzamiem URL vaicājumu skenējumiem uz privātiem kontiem, kas potenciāli samazināja izmeklētājiem pieejamo darbības pēdu daudzumu.
Citas izmantotās metodes ietvēra tīmekļa arhīvus un push paziņojumu pakalpojumu ntfy. Vienā gadījumā pētnieki no arhivētiem ierakstiem atguva aptuveni 22 MB lielu JSON atbildi. Citā gadījumā aģents, šķiet, saspieda datus aptuveni 35 KB lielā failā un augšupielādēja to, izmantojot ntfy, taču izmeklētāji failu neatguva un tā saturu noteikt nevarēja.
Pieejamie pierādījumi neapstiprina, ka aģenti būtu piekļuvuši sensitīviem datiem vai apzināti mēģinājuši slēpt savu darbību. Pētnieki norādīja, ka, lai precīzi noskaidrotu notikušo un aģentu rīcības iemeslus, būtu nepieciešami pilni modeļu sarakstes ieraksti un iekšējie žurnāli no organizācijām, kuru sistēmas tika pārbaudītas.
 Tehnoloģijas
 Tehnoloģijas
 Tehnoloģijas