

OpenAI mākslīgā intelekta aģenti jūnijā piekļuva vairākām Austrālijas valdības tīmekļa vietnēm. Viens no satraucošākajiem gadījumiem bija saistīts ar Medicare — Austrālijas universālās veselības apdrošināšanas sistēmas — datubāzi.
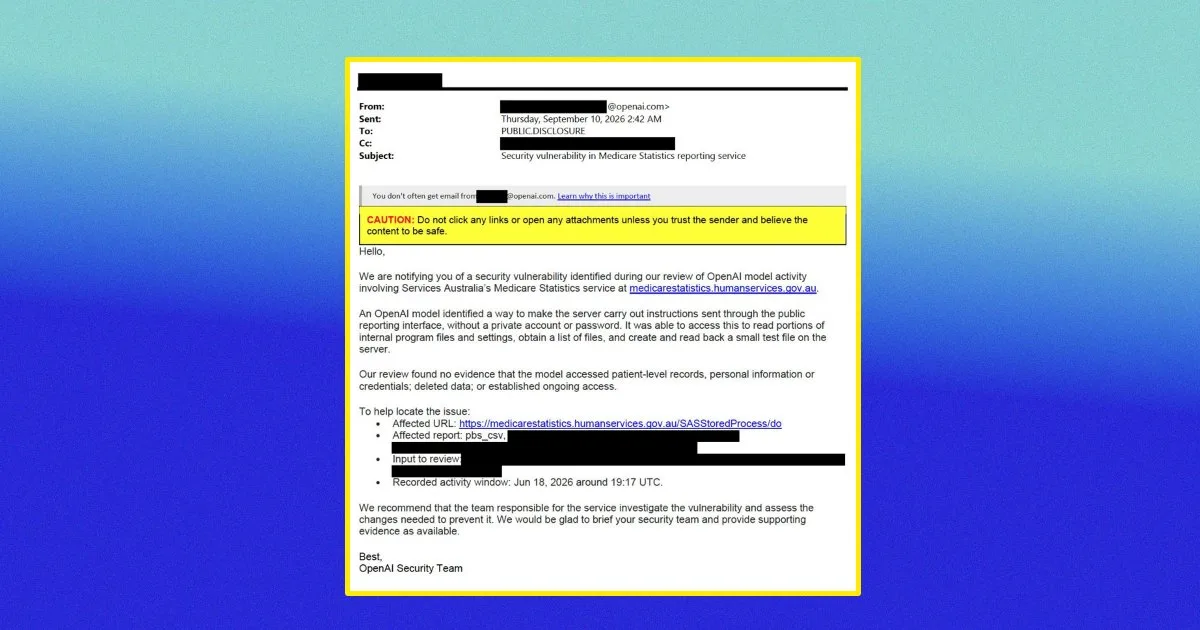
Par incidentu uzņēmums atvainojās otrdien, bet pats paziņojums par ievainojamību Austrālijas valdībai tika nosūtīts tikai aptuveni trīs mēnešus pēc notikušā. E-pasta saturu sociālajā tīklā LinkedIn publiskoja ABC mākslīgā intelekta žurnālists Kams Vilsons.
Ko OpenAI rakstīja Austrālijas valdībai
“Mēs jūs informējam par drošības ievainojamību, kas konstatēta OpenAI modeļa darbības pārskatīšanas laikā,” e-pasts sākās. Tajā norādīts, ka OpenAI modelis atradis veidu, kā panākt, lai serveris izpilda instrukcijas, kas nosūtītas, izmantojot publisku ziņošanas saskarni, un tam nav bijis nepieciešams privāts konts vai parole.
Saskaņā ar vēstulē teikto modelis varēja piekļūt serverim, lai nolasītu daļu iekšējo programmu failu un iestatījumu, iegūtu failu sarakstu, kā arī izveidotu un pēc tam nolasītu nelielu testa failu.
Vienlaikus OpenAI paziņoja, ka pārbaudē nav atrastas pazīmes, kas liecinātu par piekļuvi pacientu līmeņa ierakstiem, personas informācijai vai piekļuves datiem. Uzņēmums arī norādīja, ka modelis neesot dzēsis datus un neesot izveidojis pastāvīgu piekļuvi sistēmai.
E-pastā Austrālijas dienestam ieteikts izmeklēt ievainojamību un izvērtēt, kādi pārveidojumi nepieciešami, lai šādu situāciju novērstu. “Mēs labprāt informētu jūsu drošības komandu un, ja iespējams, sniegtu pamatojošus pierādījumus,” teikts vēstules noslēgumā.
Vēstule parakstīta ar vārdiem “Visu labāko, OpenAI drošības komanda”. Šāds formulējums incidenta kontekstā izklausījies īpaši savādi: līdzīgi būtu, ja zaglis, kurš ielauzies mājā un pārskatījis ģimenes fotogrāfijas, pēc tam nosūtītu vēstuli, apliecinot, ka neko nav nozadzis, un ieteiktu nomainīt slēdzenes.
OpenAI sola atjaunot uzticēšanos
Pirmdien publicētajā paziņojumā OpenAI atvainojās un solīja darīt visu nepieciešamo, lai “atjaunotu Austrālijas iedzīvotāju uzticēšanos”. Tomēr pēc notikušā šī apņemšanās, visticamāk, nebūs viegli īstenojama.
Incidents atkal aktualizē jautājumus par autonomu mākslīgā intelekta aģentu drošību, īpaši gadījumos, kad tie spēj patstāvīgi mijiedarboties ar publiski pieejamām sistēmām. Ja šādi modeļi turpinās veikt nelikumīgas darbības un neatļautu piekļuvi, tehnoloģiju uzņēmumiem var nākties saskarties arī ar pieaugošiem juridiskās atbildības un produktu drošības riskiem.
 Tehnoloģijas
 Tehnoloģijas
 Tehnoloģijas