

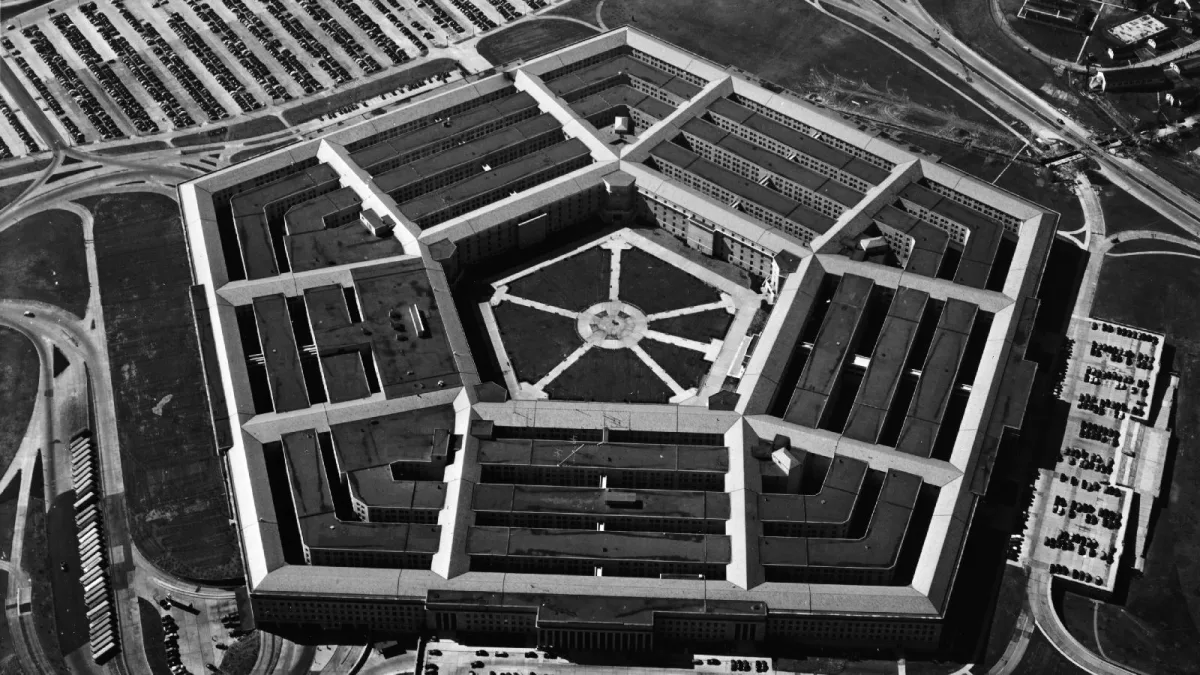
Pentagona Aizsardzības darbaspēka datu centrs (DMDC) informē miljoniem militārā dienesta locekļu, ka hakeri pēc Pentagona cilvēkresursu pārvaldības sistēmas uzlaušanas 2025. gada oktobrī nozaguši viņu datus.
Datu noplūdes paziņojuma vēstulēs, kuras internetā publiskojušas skartās personas, DMDC norāda, ka no 2025. gada oktobra līdz 2026. gada jūlijam “neliels skaits nepilnvarotu lietotāju” varēja piekļūt sensitīvai informācijai, tostarp personu identificējošiem datiem. Uzbrukums noticis pēc ievainojamības izmantošanas centra failu koplietošanas sistēmās.
Nozagtie dati atšķiras atkarībā no personas, un tajos var būt sociālās apdrošināšanas numuri (SSN), vārdi, dzimšanas datumi, kontaktinformācija, dzimums, rase un militārā dienesta informācija.
Pentagona amatpersonas raidorganizācijai Federal News Network paziņojušas, ka datu noplūde skārusi vairāk nekā trīs miljonus cilvēku. No tiem gandrīz 2,8 miljoni ir dzīvas personas, bet 294 000 — “mirušas personas”.
“Pēc drošības ievainojamības atklāšanas DMDC nekavējoties sāka privātuma un kiberdrošības incidentu novēršanas pasākumus saskaņā ar Pārvaldības un budžeta biroja, kā arī Aizsardzības departamenta vadlīnijām un politikām,” skartajām personām norādīja centrs. “Mēs veicam atbilstošus pasākumus, lai izvērtētu un uzlabotu DMDC sistēmas kiberdrošības stāvokli.”
Skartajiem piedāvā kredītriska uzraudzību
Pentagons skartajām personām piedāvā 12 mēnešus ilgu bezmaksas kredītriska uzraudzību, izmantojot datu noplūžu un atjaunošanas pakalpojumu sniedzēju IDX. Lai saņemtu šo pakalpojumu, jāreģistrējas līdz 2027. gada 19. augustam.
Pentagona pārstāvis uz jautājumiem par noplūdi nekavējoties neatbildēja.
DMDC glabā vairāk nekā 60 miljonus ierakstu
DMDC, kas dibināts 1974. gadā, ir operatīvā atbalsta centrs, kurā glabājas vairāk nekā 60 miljoni militārpersonu, civilpersonu, darbuzņēmēju, ģimenes locekļu, pensionāru un veterānu ierakstu. Šie dati tiek izmantoti, lai ASV Aizsardzības departamentā (DoD) administrētu pabalstus un citas tiesības, kā arī apmācību, finanšu un citus datus.
Centrs pārvalda arī DoD personāla programmas un pēc Aizsardzības ministra biroja (OUSD) norādījuma veic pētījumus un analīzi. “Mūsu sniegtie pakalpojumi un piekļuve datiem atbalsta daudzas būtiskas valdības struktūras, tostarp likumdevēju varu, sociālos pakalpojumus, valsts aizsardzību, nodarbinātības, veselības aprūpes un finanšu jomas, veterānu lietas, pētniecību un citas jomas,” teikts DMDC aprakstā.
Atsevišķi hakeri apgalvo par FIB datu zādzību
Šis incidents noticis pēc citas vērienīgas datu noplūdes, par kuru paziņojusi izspiešanas grupa ShinyHunters. Tā, izmantojot Oracle PeopleSoft nulles dienas ievainojamību, uzlauzusi FIB vietni FBIjobs.gov.
ShinyHunters apgalvoja, ka nozagusi vairākus terabaitus datu, tostarp vārdus, sociālās apdrošināšanas numurus, mājas adreses un norīkojumus, kas piederot “gandrīz visiem FIB aģentiem”. Starp tiem esot arī FIB attālināto operāciju vienības darbinieku ieraksti; šī komanda ir iesaistīta uzlaušanas operācijās.
ShinyHunters paziņoja, ka uzbrukums FIB nav bijis finansiāli motivēts un ka grupa neplāno nozagtos datus publicēt vai izspiest naudu no biroja.
 Tehnoloģijas
 Tehnoloģijas
 Tehnoloģijas