

Kiberdrošības riska pārvaldības uzņēmuma UpGuard pētnieki atklājuši vairāk nekā 16 000 nepareizi konfigurētu Supabase datubāzu, kas ļāvušas nolasīt tabulas ar personu identificējošu informāciju, parolēm vai autentifikācijas žetoniem. Pētnieki, analizējot tabulu shēmas, uzskata, ka ļoti nelielā daļā publiski pieejamo datu varētu būt arī kredītkaršu informācija.
Supabase ir atvērtā pirmkoda izstrādes platforma, kas veidota uz PostgreSQL bāzes un nodrošina izstrādātājiem dažādus aizmugursistēmas pakalpojumus lietotņu un tīmekļa vietņu ātrākai izveidei un palaišanai. Platforma kļuvusi arvien populārāka arī to izstrādātāju vidū, kuri projektus veido ar mākslīgā intelekta rīku palīdzību — ar MI atbalstīta izstrāde veido vairāk nekā 60% no jaunizveidotajām datubāzēm.
Kā tika atrastas publiski pieejamās datubāzes
UpGuard pētnieki analizēja aptuveni 300 000 domēnu, kuriem bija pazīmes par Supabase izmantošanu, un pārbaudīja, vai tajos pieejama tabula ar nosaukumu “users”. Dažos gadījumos vaicājumi atgrieza datubāzes lapu, bet citos norādīja, ka tabula “users” neeksistē, lai gan bija pieejama tabula ar citu nosaukumu.
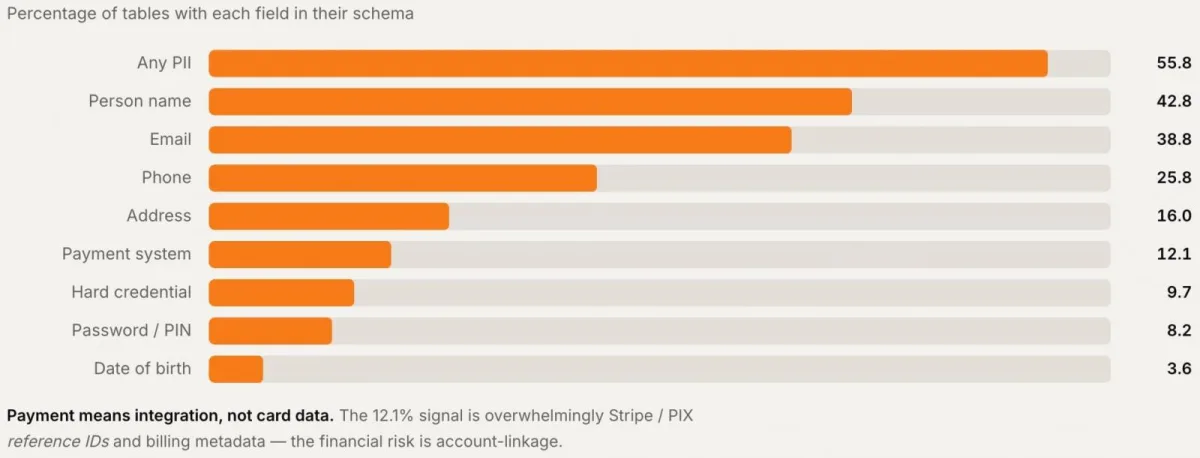
Pēc tam pētnieki izmantoja tabulu shēmas, lai noteiktu, kādi datu veidi bija pieejami. Vairāk nekā pusē atklāto datubāzu UpGuard konstatēja personu identificējošu informāciju. Mazākā apakškopā bija atrodamas arī paroles un autentifikācijas žetoni.
Viens no būtiskākajiem piemēriem bija ASV autostāvvietu apkalpošanas uzņēmums, kura datubāzē bija pieejami vairāk nekā 100 000 klientu ierakstu, tostarp kontaktinformācija, automašīnu numurzīmes un informācija par apmeklējumu vēsturi.
Kādā Kanādas imigrācijas pakalpojumu uzņēmumā pētnieki atrada gandrīz 5000 lietotāju ierakstu, tostarp 884 paroles, kas glabājās nešifrētā, vienkāršā tekstā.
Indijā bāzētā pieaugušo satura veidotāju platformā, pēc UpGuard teiktā, bija pieejama sensitīva identitātes informācija, maksājumu kontu dati un vairāk nekā 100 000 privātu ziņojumu. Savukārt Filipīnās strādājošs vienreizējo paroļu jeb OTP pakalpojums atklāja datus par vairāk nekā 2000 lietotāju un 100 000 īsziņu, tostarp dažus ziņojumus, kas, šķiet, nebija saistīti ar pakalpojuma darbību un bija privāta saziņa starp personām.
Kādas Āfrikas valsts konsulāta datubāzē bija pieejami 25 000 cilvēku ieraksti, tostarp adreses un informācija par ārkārtas mājokļu atrašanās vietām.
Problēmas saistītas ar datubāzu konfigurāciju
Pētnieki datu noplūdes risku saista ar nepietiekamu lietotņu drošības konfigurāciju. Starp minētajām problēmām ir trūkstošas vai neefektīvas rindu līmeņa drošības politikas, kā arī publisko atslēgu nepareiza izmantošana.
UpGuard skaidroja, ka šīs drošības problēmas nav raksturīgas tikai kādam konkrētam uzņēmējdarbības veidam: “Drošības iestatījumi nav atkarīgi no uzņēmējdarbības veida, jo cilvēki, kuri zina, kādu uzņēmējdarbību viņi reklamē, nesaprot savas datubāzes konfigurāciju,” norādīja UpGuard.
“Kopīgā iezīme ir tā, ka šīs vietnes izveido MI programmēšanas aģenti, bet cilvēki nezina par konfigurāciju,” uzņēmums piebilda.
Vienlaikus pētnieki uzsvēra, ka viņu veiktā skenēšana nepierāda — katra skartā vietne būtu izveidota, izmantojot MI programmēšanas aģentu. Lai gan ar MI atbalstīta lietotņu izstrāde var palielināt nepareizas konfigurācijas risku, konkrēto datubāzu izveides veidu ne vienmēr bija iespējams noteikt.
UpGuard norādīja, ka gadījumos, kad padziļinātā analīze atklāja būtisku datu pieejamību, uzņēmums par to informēja attiecīgo lietotņu īpašniekus. Supabase lietotāji tiek aicināti pārskatīt platformas drošības dokumentāciju, tostarp drošības ieteikumus un API drošības rokasgrāmatu, lai identificētu iespējamos piekļuves riskus un tos novērstu.
 Tehnoloģijas
 Tehnoloģijas
 Tehnoloģijas