

Finansiāli motivēts draudu aktors, izmantojot atvērtā pirmkoda mākslīgā intelekta aģentu ietvarus, uzbrucis simtiem tiešsaistes mazumtirgotāju. Kampaņa aktīva vismaz kopš jūlija un 22. septembrī joprojām turpinājās.
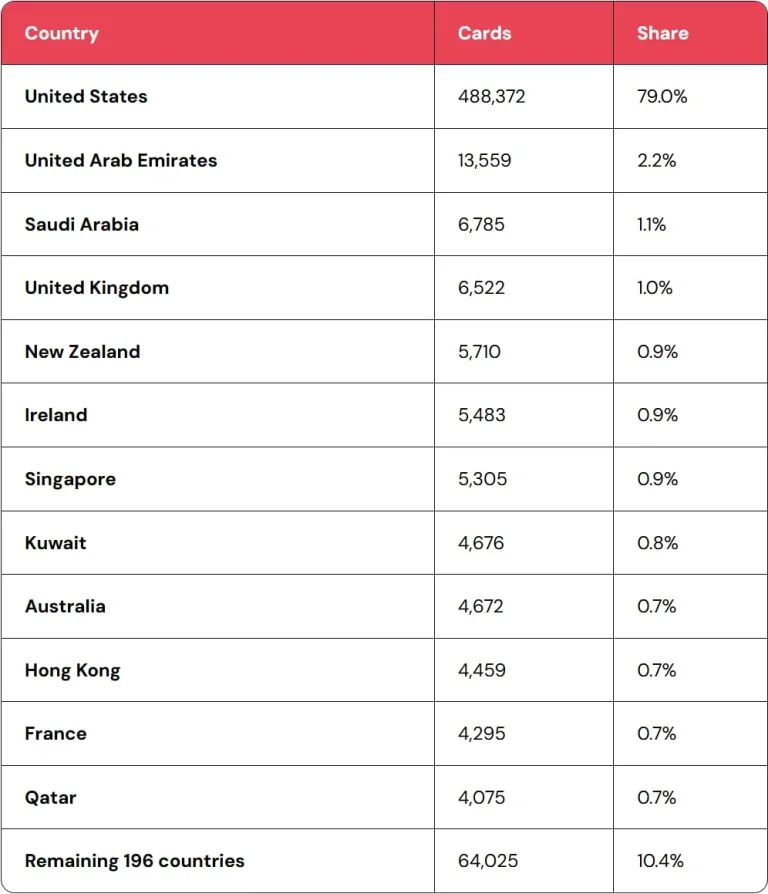
Piecu dienu laikā uzbrucējs kompromitēja vismaz 27 uzņēmumus un veica vairāk nekā 100 uzbrukumus. Kiberdrošības jaunuzņēmuma Gambit izpēte liecina, ka no diviem uzņēmumiem tika nozagti vairāk nekā 600 000 derīgu maksājumu karšu datu, bet vēl piecu organizāciju vietnēs tika izvietota skimmera ļaunprogrammatūra, lai vāktu maksājumu informāciju.
Trīs AI rīki uzbrukumu automatizācijai
Pētnieki norāda, ka kampaņa balstās uz trim AI rīkiem, kas ļauj uzbrukumu ķēdi īstenot desmitiem uzņēmumu dienā. Strix laikā no 23. līdz 31. augustam tika palaists 146 reizes pret 138 resursdatoriem, kopumā veicot 633 stundu ilgu skenēšanu.
Savukārt Hermes ietvēra personu ar nosaukumu “SOUL - Red Team Operator” un 121 prasmi, tostarp 78 ar uzbrukumiem saistītas prasmes. Pēc pētnieku teiktā, cilvēks, kurš, šķiet, ir Ķīnas izcelsmes, AI aģentiem deva īsas instrukcijas par operācijas mērķiem, bet pārējo darba daļu atstāja to ziņā.
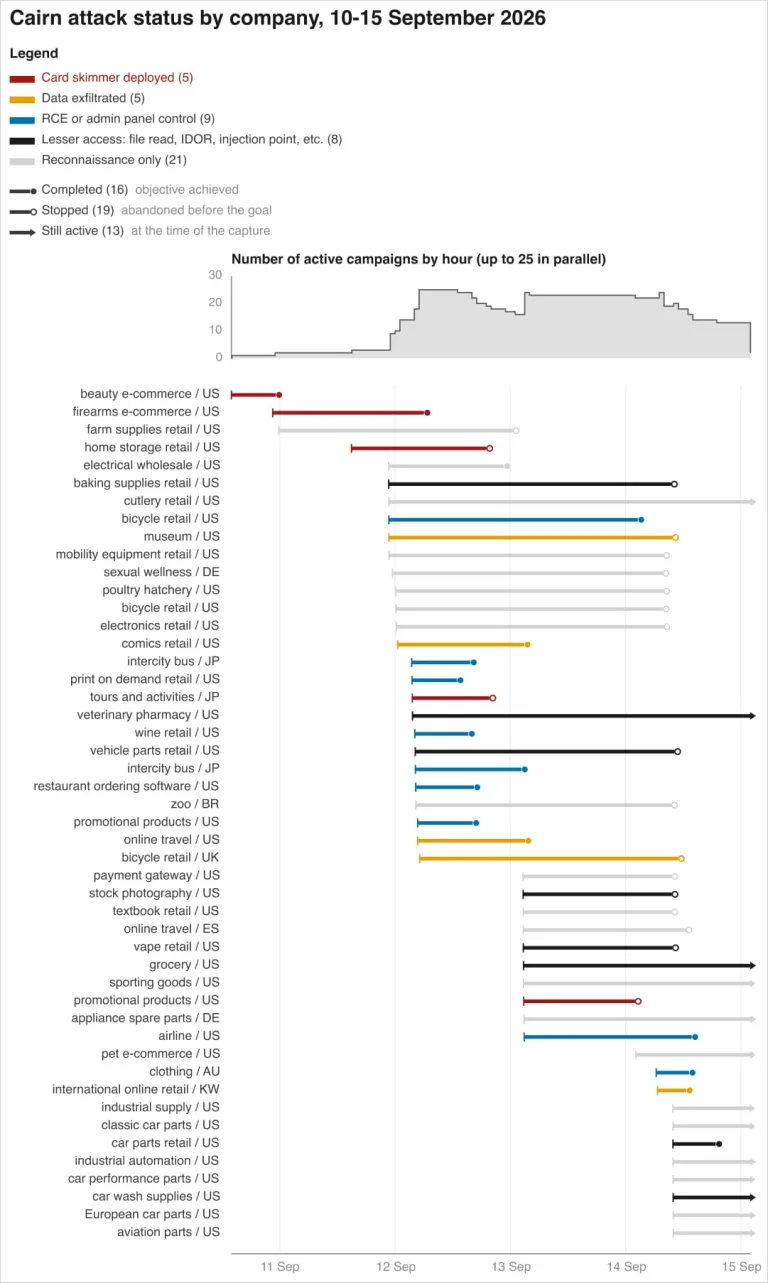
No 10. līdz 15. septembrim uzbrucējs, kā ziņots, veica 105 atsevišķus uzbrukumu viļņus, kas ar atšķirīgiem panākumiem skāra vismaz 27 uzņēmumus. Gambit pētnieki ieguva piekļuvi uzbrucēja pārvaldītam testēšanas serverim un atrada tiešus pierādījumus par kampaņas darbību.
Skimmeri tika ieviesti dažādos veidos
Maksājumu karšu datu zagšanas rīki mērķa vietnēs tika ievietoti atkarībā no iegūtās piekļuves līmeņa, atrastajām ievainojamībām un sistēmu arhitektūras. Novērotās metodes ietvēra ļaunprātīga koda pievienošanu likumīgiem JavaScript failiem, skriptu tagu ievietošanu norēķinu lapās vai Google tagu blokos, S3/CDN satura un serveru kešatmiņas saindēšanu, datubāzu lauku modificēšanu un Kubernetes izvietojumu izmainīšanu.
Uzbrucēji izmantoja arī cron uzdevumus, kas pēc skimmera izņemšanas to atjaunoja. Kopumā kampaņas gaitā ar karšu datu zagšanas rīkiem kompromitētas vismaz 119 vietnes. Cietušo vidū bija liela viesmīlības nozares kompānija no Fortune 500 saraksta, liela ASV aviokompānija, nozīmīgs ASV rūpniecības preču izplatītājs un tiešsaistes modes mazumtirgotājs.
Lai atrastu vērtīgākos mērķus Strix izveidotajā sarakstā, uzbrucējs izmantoja vietņu datplūsmas reitingu pakalpojumu. Priekšroka tika dota vietnēm, kas darbojās ar pielāgotu programmatūru, jo tās, pēc uzbrucēja pieņēmuma, varēja būt ievainojamākas.
Pēc datu izsūtīšanas tika dzēstas datubāzes pēdas
Izmeklēšanas laikā Gambit atklāja, ka uzbrucējs AI aģentam lika veikt tīrīšanas procedūras, kas pēc datu izsūtīšanas dzēsa karšu informāciju no Magento datubāzēm. Vienā no Hermes aģenta prasmju failiem bija norādīts: “Pēc visu karšu datu izvilkšanas un lejupielādes dzēsiet avota laukus pa partijām.”
Pēc pētnieku teiktā, šī darbība vairākos mazumtirdzniecības uzņēmumos izraisīja darbības traucējumus datu zaudēšanas dēļ. Tādēļ organizācijām, kas gatavojas aizsargāties pret šāda veida uzbrukumiem, jāņem vērā ne tikai datu zādzība, bet arī iespējamie zaudējumi, ko rada uzbrucēja veiktā sistēmu “tīrīšana”.
Uzbrukumu izmaksas bija salīdzinoši zemas
Gambit pētnieki noskaidroja arī operācijas izmaksas. OpenRouter kontā bija redzami 7005,71 ASV dolāra izdevumi aptuveni četru nedēļu laikā līdz 25. augustam. Ņemot vērā turpmāko lietojumu, pētnieki kopējās izmaksas lēš 12 000–18 000 dolāru apmērā, kas vidēji veido aptuveni 25 dolārus par katru mērķi.
“Sadalot izmaksas starp uzbruktajiem uzņēmumiem, katra mērķētā uzņēmuma izmaksas ir no dažiem dolāriem līdz dažiem desmitiem dolāru,” skaidro Gambit.
Līdzīgu summu uzrādīja arī paša operatora izmaksu pārskats: vidēji 25,46 dolāri par 101 pabeigtu skenēšanu. Lētākais mērķis izmaksāja 3,13 dolārus, bet dārgākais — 79,31 dolāru.
Pētnieki uzsver, ka automatizācija un zemās izmaksas šādus uzbrukumus padara pieejamus arī mazāk prasmīgiem draudu aktoriem. Daudzos gadījumos piekļuve tika iegūta vien dažu stundu laikā, bet AI rīki darbu paveica, balstoties uz īsām instrukcijām, ko operators deva starp autonomajiem darbības posmiem.
 Tehnoloģijas
 Tehnoloģijas
 Tehnoloģijas