

BeyondTrust ceturtdien brīdināja klientus par kritisku ievainojamību uzņēmuma Remote Support (RS) risinājumā. Šī sistēma paredzēta uzņēmumu IT dienestiem, palīdzības dienestiem un klientu atbalsta komandām, lai tās varētu attālināti diagnosticēt un novērst tehniskas problēmas.
Ievainojamība, kas reģistrēta kā CVE-2026-102764, ir aktīvi izmantots autentifikācijas apiešanas trūkums. Tas ļauj attālinātiem uzbrucējiem bez īpašām piekļuves tiesībām veikt failu operācijas neaizlāpītās ierīcēs. Risks skar Remote Support versiju 26.2.3 un agrākas versijas.
BeyondTrust 8. oktobrī drošības problēmu novērsa visiem Remote Support un Privileged Remote Access SaaS klientiem, taču pašmitinātām instalācijām atjauninājums jāuzstāda manuāli, ja tajās nav iespējota automātiskā atjaunināšana.
Uzbrukumos izmantota Ķīnas izcelsmes spiegošanas grupa
Lai gan uzņēmums publiskojis tikai ierobežotu informāciju par ievainojamību, tas norādīja, ka tā izmantota reālos uzbrukumos, kurus, domājams, veicis ar Ķīnu saistīts spiegošanas aktieris. Mandiant un Google Threat Intelligence Group (GTIG) pētnieki šo grupu izseko ar nosaukumu “Armory Castle”, iepriekš — UNC5221, savukārt kiberdrošības uzņēmums CrowdStrike to dēvē par “Warp Panda”.
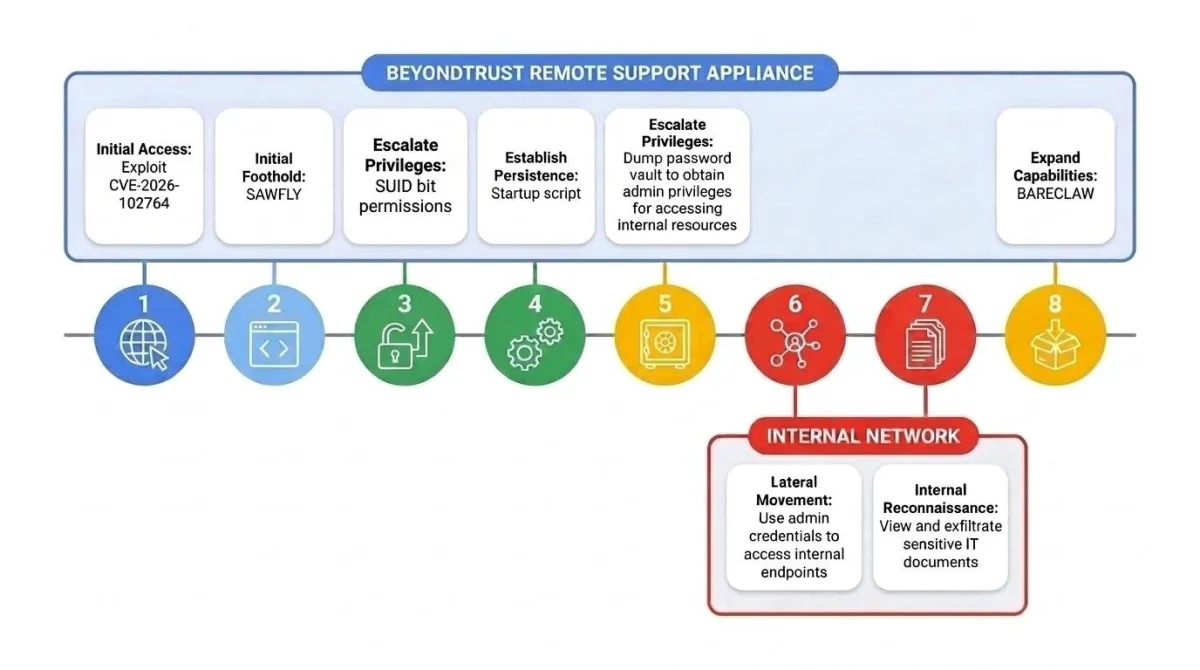
Mandiant pētnieki, kuri pamanīja sākotnējos uzbrukumus, secināja, ka Armory Castle izmantoja ievainojamību, lai iegūtu sākotnējo piekļuvi sistēmām. Pēc tam uzbrucēji, iespējojot Set User ID (SUID) atļaujas, paaugstināja savas tiesības līdz root līmenim.
Uzbrucēji izvietoja jaunu Sawfly tīmekļa čaulu un Bareclaw tunelēšanas ļaunprogrammatūru, dzēsa žurnālfailus, lai apgrūtinātu atklāšanu, un pārvietojās pa upuru tīkliem. Sāniskajai pārvietošanai tika izmantoti kompromitēti administratora akreditācijas dati, atverot attālinātas sesijas citās sistēmās.
“Pēc piekļuves nostiprināšanas ar tīmekļa čaulu aktieris paaugstināja tiesības no tīmekļa pakalpojuma konta līdz ierīces resursdatora root līmeņa kontrolei. Tas deva piekļuvi visiem akreditācijas datiem, kurus ierīce glabāja vai starpniecēja, kā arī ļāva mainīt failus, kas saglabājas pēc pārstartēšanas un konfigurācijas atiestatīšanas,” norādīja Mandiant.
Mandiant brīdināja, ka jebkura ierīce, kas ievainojamības izmantošanas periodā bija pieejama internetā un darbojās ar neaizsargātu versiju, jāuzskata par potenciāli kompromitētu, līdz tā ir rūpīgi pārbaudīta.
Interneta draudu uzraudzības organizācija Shadowserver izseko vairāk nekā 1400 internetā atklātu BeyondTrust attālinātā atbalsta instanču. Tomēr tās dati neļauj noteikt, cik no šīm instancēm jau ir aizsargātas vai arī ir honeypot sistēmas, kas izveidotas uzbrukumu novērošanai.
Armory Castle iepriekš mērķējusi uz tīkla iekārtām
Armory Castle ir pazīstama ar nulles dienas ievainojamību izmantošanu tīkla perimetra iekārtās. Kopš vismaz 2023. gada oktobra grupa uzbrukusi dažādām Citrix NetScaler ierīcēm, izmantojot CVE-2023-4966, kā arī Ivanti Connect Secure iekārtām, izmantojot CVE-2023-46805, CVE-2024-21887 un vēlāk CVE-2025-0282. Šādu uzbrukumu mērķis bijis iekļūt uzņēmumu tīklos un izvietot jaunu, īpaši izstrādātu ļaunprogrammatūru.
Draudu izlūkošanas uzņēmums Volexity 2024. gada janvārī paziņoja, ka UNC5221 ar GiftedVisitor tīmekļa čaulas palīdzību bija uzlauzusi vairāk nekā 2100 Ivanti iekārtu. Uzbrukumos tika kombinētas CVE-2023-46805 un CVE-2024-21887 nulles dienas ievainojamības.
“Iepriekšējās kampaņās ARMORY CASTLE pēc ievainojamību publiskošanas ir veikusi plašu un oportūnistisku izmantošanu, ja iepriekš šīs ievainojamības bija izmantojusi selektīvi kā nulles dienas trūkumus. Grupas mērķis bija iefiltrēties organizācijās, pirms tām tiek uzstādīti labojumi,” piebilda Mandiant. Pētnieki pieļauj, ka līdzīga plaša mēroga izmantošana varētu sekot arī saistībā ar CVE-2026-102764.
BeyondTrust sistēmas iepriekš izmantotas arī izspiedējprogrammatūras uzbrukumos
CVE-2026-102764 ir jaunākais virknē BeyondTrust trūkumu, kurus draudu aktieri pēdējos gados izmantojuši reālos uzbrukumos. Pavisam nesen uzbrucēji izmantoja vēl vienu kritisku attālinātas koda izpildes ievainojamību — CVE-2026-1731 — Remote Support un Privileged Remote Access iekārtās. Tā ļāva izveidot WebSocket kanālus un izvietot izspiedējprogrammatūru.
Tāpat tiek uzskatīts, ka Ķīnas valsts atbalstītā hakeru grupa Silk Typhoon izmantojusi divas nulles dienas ievainojamības — CVE-2024-12356 un CVE-2024-12686 —, lai iekļūtu BeyondTrust sistēmās. Uzbrucēji izmantoja nozagtu API atslēgu, lai kompromitētu 17 Remote Support SaaS instances, tostarp ASV Finanšu ministrijas instanci.
Tajā pašā kampaņā Silk Typhoon vērsās arī pret Ārvalstu aktīvu kontroles biroju (OFAC), kas administrē ASV sankciju programmas, un Ārvalstu investīciju komiteju ASV (CFIUS), kura izvērtē ārvalstu investīciju radītos nacionālās drošības riskus.
Uzņēmuma pakalpojumus izmanto vairāk nekā 20 000 klientu
BeyondTrust identitātes drošības pakalpojumus visā pasaulē nodrošina vairāk nekā 20 000 klientu, tostarp valsts iestādēm un 75% uzņēmumu, kas iekļauti Fortune 100 sarakstā.
Uzņēmuma publicētajā Blue Report 2026 norādīts, ka kopējie aizsardzības rādītāji var slēpt to, kas notiek pēc sākotnējās piekļuves iegūšanas. Tiklīdz uzbrucēji izmanto derīgus akreditācijas datus, aizsardzības efektivitāte strauji samazinās. Ziņojumā aizsardzība vērtēta pa atsevišķām uzbrukumu tehnikām, analizējot 338 miljonus simulāciju, kas veiktas klientu ražošanas vidēs.
 Tehnoloģijas
 Tehnoloģijas
 Tehnoloģijas