

Ķīniešu valodā runājošs draudu aktieris kopš 2026. gada jūnija sākuma izmantojis zināmas programmatūras ievainojamības, lai piekļūtu sensitīviem datiem. Uzbrukumi veikti no vienas un tās pašas IP adreses, un, pēc draudu izlūkošanas uzņēmuma GreyNoise datiem, tie saistīti ar aktieri, kas tiek saistīts ar Red Heron grupu un iepriekš novērotu kritiskas ievainojamības izmantošanu pašmitinātā Gitea servisā.
Uzbrucēji vērsušies pret vairākām tehnoloģijām, tostarp PAN-OS GlobalProtect, FlowiseAI, Nuclio, Proxmox un Ubiquiti produktiem. Aktivitāti atklāja GreyNoise, izmantojot savu Global Observation Grid jeb GOG sensoru tīklu.
WordPress uzbrukumos nozagti valdību dati
Pētnieki norāda, ka draudu aktieris izmantojis WordPress kodola komponenta wp2shell ievainojamības CVE-2026-63030 un CVE-2026-60137. Tādējādi pārkāpta vismaz 49 organizāciju aizsardzība 29 valstīs. Publiski izmantojami šo ievainojamību ekspluatācijas rīki kļuva pieejami jūlija vidū, bet aktīvi uzbrukumi tika novēroti jau dažas dienas vēlāk. GreyNoise pētītā kampaņa sākās aptuveni tajā pašā laikā un bija vērsta uz augstas vērtības mērķiem.
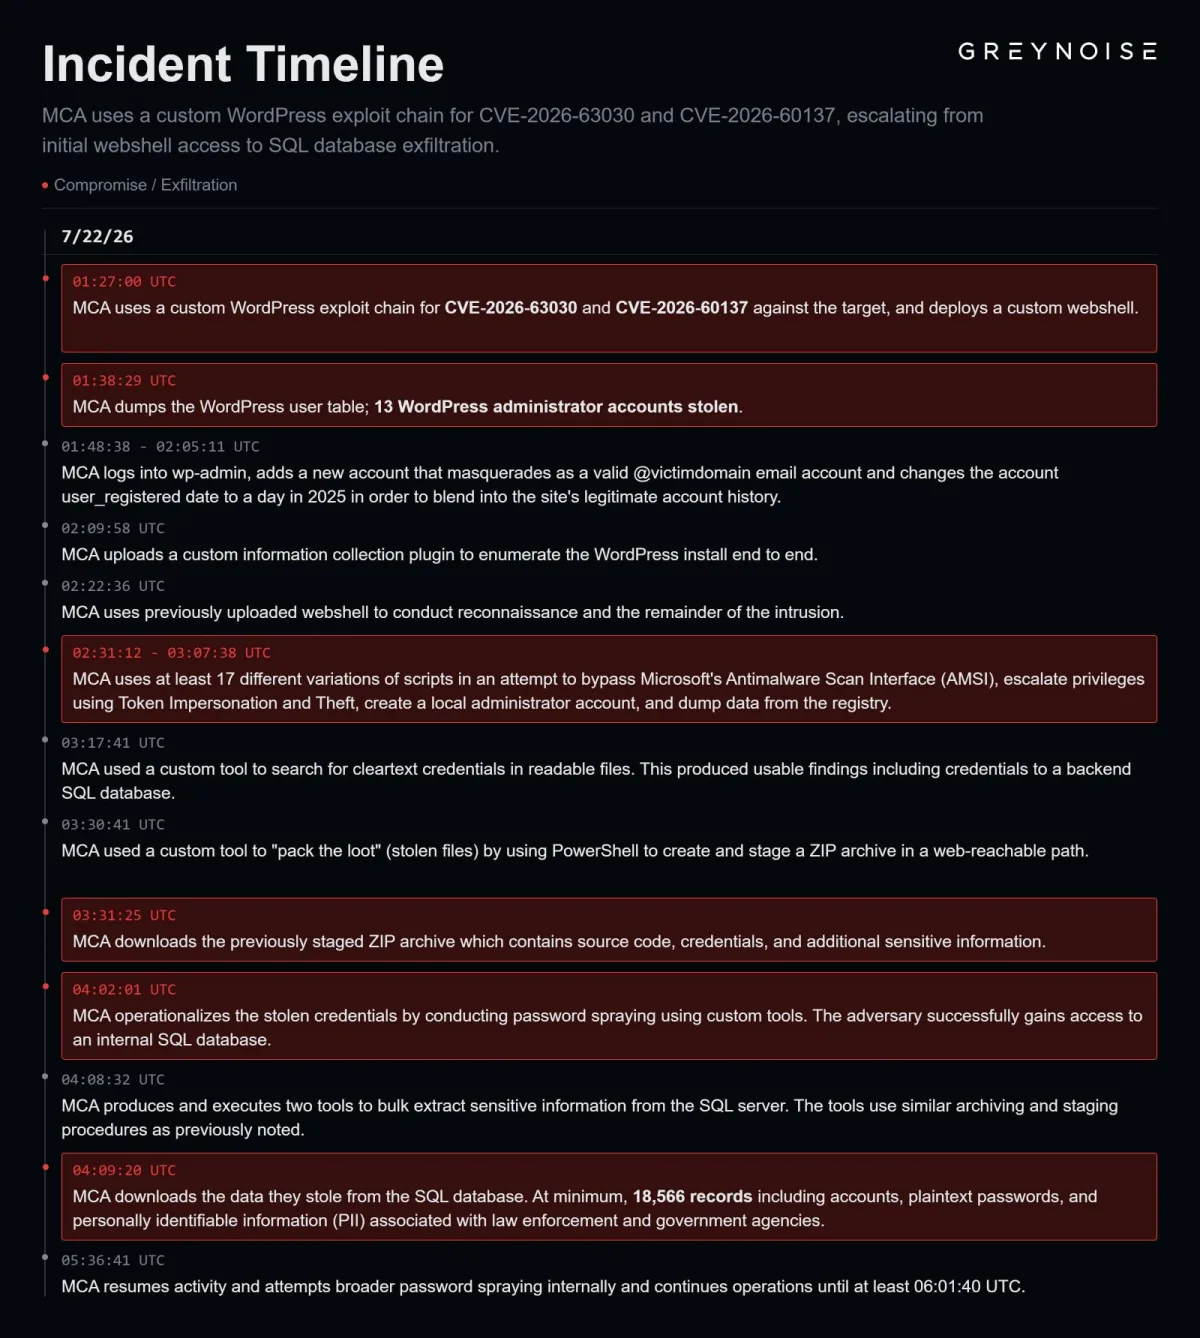
Lai gan starp mērķiem bija daudz mazo uzņēmumu un valdības iestāžu, īpaši izcēlās ielaušanās kādā nenosauktā Rietumu valsts valdības organizācijā. Izmantojot pielāgotu wp2shell ekspluatācijas rīku, uzbrucējs veica plašu Windows un drošības sistēmu izpēti: pārbaudīja Microsoft Defender, AMSI, pieejamos servisus, klausīšanās portus, vietējos kontus, lietojumprogrammu ierobežojumus un datubāzu konfigurāciju.
36 minūšu laikā draudu aktieris izmēģināja 17 skriptus, lai apietu AMSI, paaugstinātu privilēģijas ar tokenu uzdošanos par citu lietotāju vai tokenu zādzību, izveidotu vietējā administratora kontu un iegūtu reģistra datus, norāda GreyNoise.
Pēc tam, kad sistēmā tika atrasti aizmugursistēmas SQL datubāzes piekļuves dati, uzbrucēji tos izmantoja paroļu izsmidzināšanas uzbrukumā. Tas nodrošināja piekļuvi iekšējam SQL serverim, no kura tika nozagti vismaz 18 566 ieraksti.
Pēc pētnieku teiktā, datos bija konti, nešifrētas paroles un personu identificējoša informācija, kas saistīta ar valdības un tiesībsargājošajām iestādēm. Tas pats aktieris bija uzlauzis arī Krievijas valsts organizāciju okupētajā Ukrainas teritorijā. GreyNoise šo gadījumu raksturoja kā “sarkano pret sarkano” kompromitāciju.
Zyxel slēdžu uzbrukumos skartas 996 ierīces
17. augustā draudu aktieris sāka izmantot augstas bīstamības ievainojamību CVE-2026-7273 Zyxel GS1900 Smart Managed Switches slēdžos. Uzbrucēji kompromitēja 996 ierīces 48 valstīs, lai iegūtu ierīču konfigurācijas, informāciju par tīkliem un jauktus saknes līmeņa akreditācijas datus.
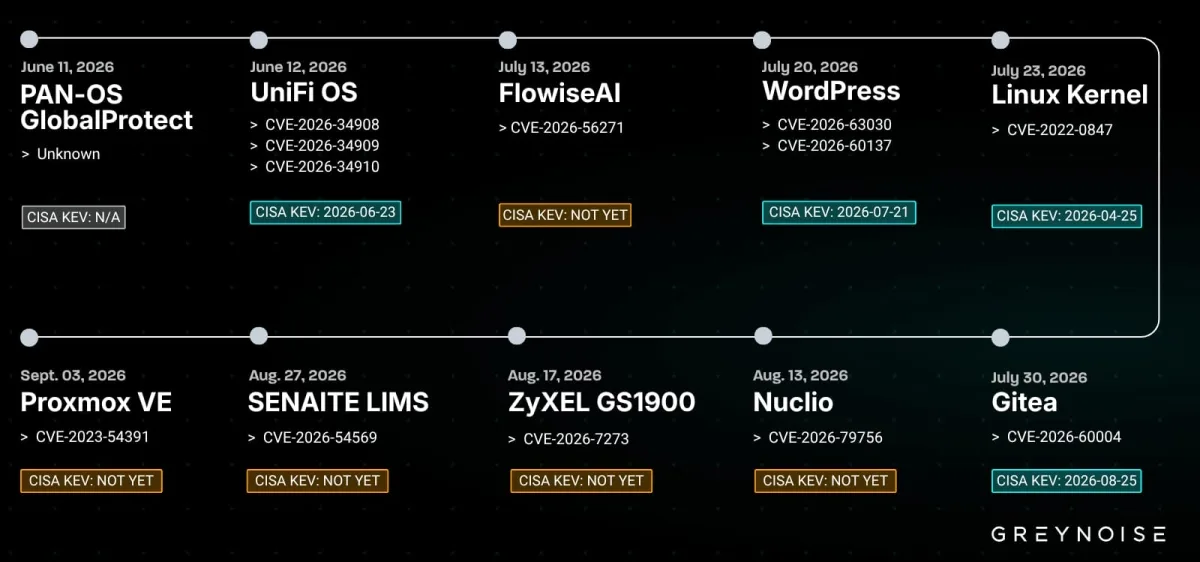
Tāpat hakeri mēģināja ķēdē izmantot trīs Ubiquiti UniFi OS ievainojamības — CVE-2026-34908, CVE-2026-34909 un CVE-2026-34910 — ar mērķi iegūt attālinātu koda izpildi saknes līmenī. ASV Kiberdrošības un infrastruktūras drošības aģentūra jeb CISA šīs trīs ievainojamības kopš jūnija beigām ir iekļāvusi aktīvi izmantoto drošības trūkumu sarakstā.
Uzbrukumu lokā arī citas sistēmas
GreyNoise apstiprinājis, ka kampaņas dalībnieki vērsušies arī pret PAN-OS GlobalProtect, FlowiseAI ievainojamību CVE-2026-56271, Linux kodola Dirty Pipe trūkumu CVE-2022-0847, Gitea ievainojamību CVE-2026-60004, Nuclio ievainojamību CVE-2026-79756, SENAITE LIMS trūkumu CVE-2026-54569 un Proxmox VE ievainojamību CVE-2023-54391.
Pētnieki uzsver, ka ne visi drošības trūkumi, kas izmantoti ar šo draudu kopumu saistītajos uzbrukumos, ir iekļauti CISA zināmo izmantoto ievainojamību katalogā jeb KEV. GreyNoise ir publicējis ar novēroto aktivitāti saistītus kompromitācijas indikatorus, tostarp aizmugures durvju failu jaucējvērtības un komandu un vadības infrastruktūras datus.
 Tehnoloģijas
 Tehnoloģijas
 Tehnoloģijas