

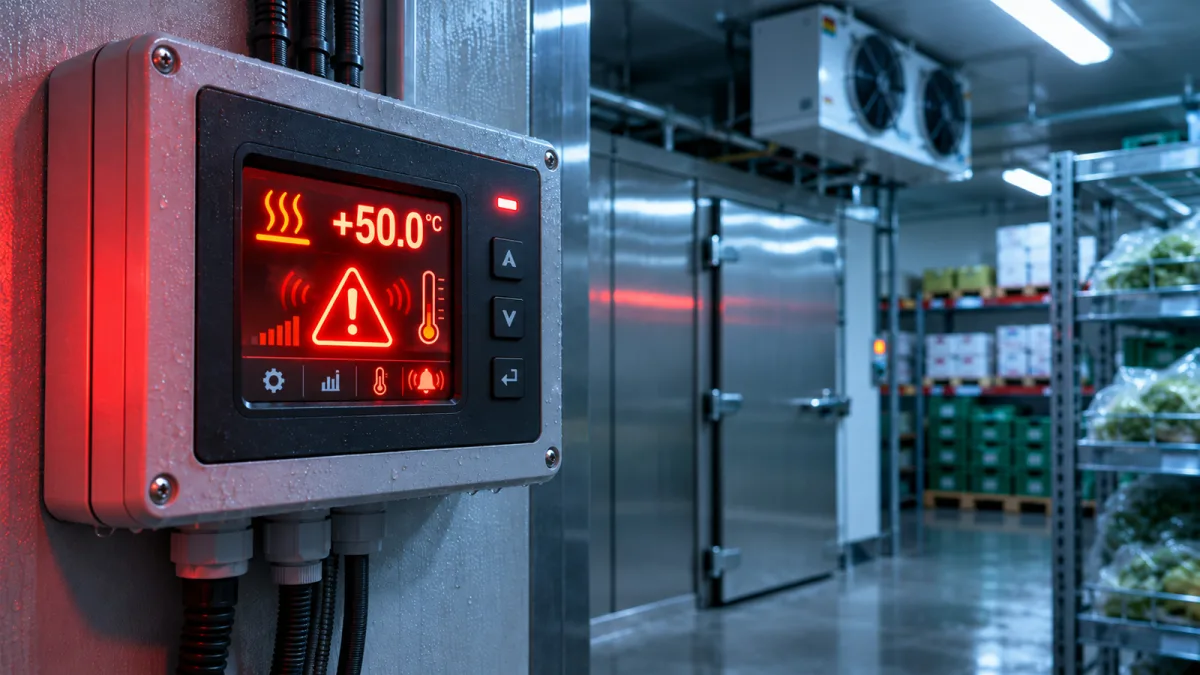
Brīdinājumu kopīgi izplatīja FIB, CISA, ASV Veselības un cilvēkservisu departaments (HHS), Lauksaimniecības departaments (USDA) un Transporta departaments (DOT). Aģentūras aicina kritiskās infrastruktūras operatorus aizsargāt ievainojamos dzesēšanas kontrolierus, ko izmanto veselības aprūpē, pārtikas ražošanā, ķīmiskajā rūpniecībā un transporta nozarē.
“Ikvienai organizācijai, kas ir atkarīga no dzesēšanas un uzraudzības sistēmām, jāpieņem, ka tā var kļūt par mērķi,” sacīja CISA izpilddirektora vietnieks kiberdrošības jautājumos Kriss Butera.
Uzbrukumiem pakļauti internetam pieejami kontrolieri
Kopīgā ieteikumu dokumentā, kas publicēts ceturtdien, teikts, ka uzbrucēji izmanto nepielāpotu vai internetam pieejamu elektronisko temperatūras kontrolieru un komerciālo dzesēšanas vadības sistēmu vājās vietas. Šīs ierīces ļauj attālināti uzraudzīt temperatūru, pārvaldīt atkausēšanas ciklus un kontrolēt dzesēšanas iekārtas.
“Visā pasaulē ļaunprātīgi kiberaktori vēršas pret ievainojamībām un nepilnībām nepielāpotā vai internetam pieejamā elektronisko temperatūras kontrolieru un komerciālo dzesēšanas kontrolieru vidē mazumtirdzniecības pārtikas veikalos un aukstuma noliktavās,” brīdināja CISA.
Aģentūras norāda, ka uzbrucēji var izmantot autentifikācijas apiešanas ievainojamības, patvaļīgas koda ievades nepilnības vai vājas konfigurācijas, lai mainītu temperatūras iestatījumus un piespiestu iekārtas ilgstoši darboties sildīšanas vai atkausēšanas režīmā. Veiksmīgi uzbrukumi var radīt krājumu zudumus, saīsināt iekārtu kalpošanas laiku, izraisīt ugunsgrēkus un radīt nedrošus uzglabāšanas apstākļus. Uzbrucēji var arī samazināt operatoru redzamību pār faktiskajām temperatūrām, tādējādi neļaujot laikus pamanīt problēmas.
Uzbrukumi Eiropas veikaliem un asins krātuvēm
Brīdinājums izskanējis pēc vairākiem uzbrukumiem Eiropas dzesēšanas sistēmām, kas traucējuši lielveikalu un asins produktu uzglabāšanas iestāžu darbību.
Oktobrī hakeri uzlauza dzesēšanas kontrolierus aptuveni 250 līdz 350 Francijas lielveikalos. Viņi attālināti aktivizēja atkausēšanas funkcijas, paaugstinot temperatūru ledusskapjos un saldētavās.
Novembrī ziņotais otrais uzbrukumu vilnis skāra vairāk nekā 115 veikalus sešās Eiropas valstīs. Dažas dzesēšanas sistēmas pilnībā izslēdzās, bet citās temperatūra paaugstinājās līdz 50°C (122°F).
3. novembrī Francijas Asins iestāde (EFS) apstiprināja, ka kiberincidents, kas skāra dzesēšanas iekārtu nodrošinātāju, bija mainījis temperatūras un atkausēšanas iestatījumus trīs iestādēs, kurās glabā asins produktus.
Ieteiktie aizsardzības pasākumi
Reaģējot uz turpināmo apdraudējumu, ASV aģentūras organizācijām iesaka dzesēšanas kontrolierus noņemt no publiskā interneta, aizsargāt nepieciešamo attālināto piekļuvi, nomainīt noklusējuma paroles un instalēt pieejamos drošības atjauninājumus.
Tās arī iesaka nošķirt operacionālo tehnoloģiju sistēmas no uzņēmuma biznesa tīkliem un ieviest drošas temperatūras robežas, lai nepieļautu kontrolieru darbību ārpus pieņemamā diapazona.
 Tehnoloģijas
 Tehnoloģijas
 Tehnoloģijas