

TeamUpdraft, kas izstrādā populārus WordPress dublēšanas, drošības un vietņu pārvaldības rīkus, nedēļas nogalē konstatēja nesankcionētu piekļuvi savai infrastruktūrai. Uzņēmums uzskata, ka uzbrucējs piekļuvis klientu datubāzei, kurā glabājās informācija par klientiem un norēķiniem, pasūtījumu vēsture, kā arī cita sensitīvāka informācija.
TeamUpdraft piedāvā vairākus WordPress rīkus dublējumu veidošanai, glabāšanai un vietņu pārvaldībai. Uzņēmuma paziņojumā teikts, ka nesankcionēta piekļuve vietnei teamupdraft.com konstatēta 17.–18. oktobra nedēļas nogalē.
“Mūsu komanda nekavējoties reaģēja un strādāja visu nakti, lai situāciju ierobežotu — mēs slēdzām piekļuves ceļu, izrakstījām no sistēmas visus kontus un nomainījām atslēgas un akreditācijas datus, kas varēja būt apdraudēti,” norādīja TeamUpdraft.
Uzņēmums uzsvēris, ka tajā netika glabāti maksājumu dati un UpdraftPlus spraudņu faili un lejupielādes nav skartas. Arī pašmitinātās UpdraftCentral instances uzbrukums neietekmē.
Uzbrukums var skart līdz 400 000 vietņu
Lai gan dublējumiem, kas klientu pašu attālinātajā glabātavā, nevajadzētu būt skartiem, TeamUpdraft iesaka nomainīt glabātavu piekļuves datus un atkārtoti autorizēt savienojumus, ja vietnei tika piekļūts ar UpdraftCentral starpniecību.
Tiek lēsts, ka aptuveni 10% vietņu, kurās izmantots UpdraftPlus, ir UpdraftCentral vai Migrator atslēga. Tas potenciāli nozīmē ap 400 000 vietņu, kuras varētu būt pakļautas uzbrukumam.
Patchstack vadošais pētnieks Olivers Silds norādījis, ka uzbrucēji sākuši izmantot nozagtās piekļuves atslēgas, lai izveidotu aizmugures durvis ar UpdraftCentral savienotās vietnēs. Viņš sacījis, ka šī kampaņa varētu būt vēl nopietnāka par uzbrukumu “wp2shell”.
WordPress spraudņu drošības uzņēmums norāda, ka uzbrukumi sākās 18. oktobrī plkst. 15.32 pēc UTC. To mērķis bija izpildīt patvaļīgu kodu un pievienot kontus ar pilnām administratora tiesībām.
Pētnieki identificējuši vismaz 99 ļaunprātīgus spraudņus ar atšķirīgiem nosaukumiem. Tie tika maskēti kā WordPress uzturēšanas un optimizācijas rīki, tostarp ar nosaukumu “Site Health Cache”.
Vietnēs instalēti ļaunprātīgi spraudņi
Patchstack aprakstījis agrīnu aizmugures durvju spraudņa versiju, kas programmēšanas kļūdas dēļ nedarbojās. Savukārt tīmekļa lietotņu drošības uzņēmuma Nethemba ziņojumā dokumentēta jaunāka versija, kas ļauj uzbrucējiem izveidot privileģētus kontus vai pieteikties kā jau esošiem administratoriem.
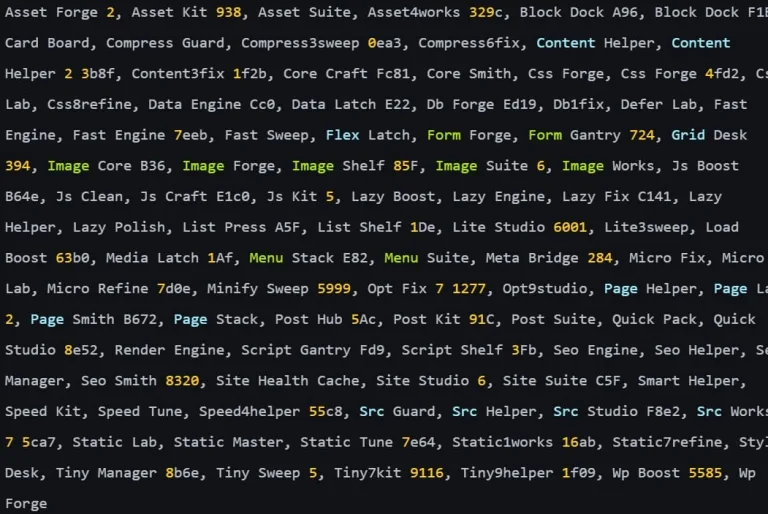
Nethemba pavēstījusi, ka trīs tās WordPress vietnes tika mērķētas, izmantojot UpdraftCentral, bet divās no tām ļaunprātīgus spraudņus izdevās instalēt.
“Visās trīs vietnēs darbojās aktuālā WordPress 7.1.3 versija un UpdraftPlus 2.26.11, kas ir aizlāpīts pret jūnijā atklāto ievainojamību CVE-2026-10795,” norādīja Nethemba.
Uzņēmums uzsvēra, ka uzbrucējs tā serveros neielauzās un neizmantoja konfigurācijas vājumu.
“Uzbrucējs iekļuva caur UpdraftCentral attālinātās pārvaldības kanālu un parakstīja komandas ar derīgām privātajām paneļa atslēgām,” teikts Nethemba ziņojumā.
Jāatjaunina spraudnis un jādzēš savienojumu atslēgas
Nethemba informē, ka sākotnējais UpdraftPlus atjauninājums 1.26.12/2.26.12 bija paredzēts UpdraftCentral Cloud atslēgu noņemšanai, taču kļūda neļāva šo procesu pabeigt.
Lietotājiem ieteikts atjaunināt UpdraftPlus uz 1.26.13 (bezmaksas versijai), 2.26.13 (Premium versijai) vai jaunāku versiju. Pēc tam katrā WordPress vietnē jāatver Settings → UpdraftPlus Backups → Advanced Tools → UpdraftCentral → Manage existing keys un jāizdzēš UpdraftCentral savienojumu atslēgas.
Administratoriem jāpārbauda žurnāli un faili, izmantojot TeamUpdraft, Patchstack un Nethemba publicētos kompromitēšanas indikatorus. Ja vietne ir kompromitēta, ieteicams to atjaunot no tīras dublējumkopijas, nomainīt TeamUpdraft konta paroli, atsaukt visas sesijas un atiestatīt divfaktoru autentifikācijas aizsardzības metodi.
Šis incidents parāda, ka kopējie aizsardzības novērtējumi var neparādīt, kas notiek pēc sākotnējās piekļuves iegūšanas. Kad uzbrucēji izmanto derīgus akreditācijas datus, aizsardzības efektivitāte strauji samazinās. Blue Report 2026 aizsardzību vērtē pa paņēmieniem, izmantojot 338 miljonus simulāciju, kas veiktas klientu ražošanas vidēs.
 Tehnoloģijas
 Tehnoloģijas
 Tehnoloģijas