

MacSync ir uz Swift balstīta ļaunprogrammatūra, kas pirmoreiz parādījās 2025. gada aprīlī. Pēdējā laikā tā izplatīta ClickFix kampaņās, kurās kaitīgais kods maskēts kā Homebrew vai macOS diska vietas analizēšanas rīks. Kaspersky pētnieki norāda, ka agrākās MacSync versijas bija atvasinātas no AMOS informācijas zagļa, taču vēlāk ļaunprogrammatūra attīstīta, pievienojot jaunus moduļus.
MacSync upurus sasniedz, izmantojot sociālo inženieriju, tostarp ClickFix tipa uzbrukumus, kā arī programmas, kas tiek pasniegtas kā bezmaksas, uzlauztas vai tikko izlaistas lietotnes. Pētnieki konstatējuši, ka uzbrucēji ļaunprogrammatūru izplatīja arī ar viltotu kriptovalūtu maku Toria. Tam bija atsevišķa tīmekļa vietne, un tas tika reklamēts sociālo mediju platformās.
Komandas paslēptas iCloud kalendāra notikumā
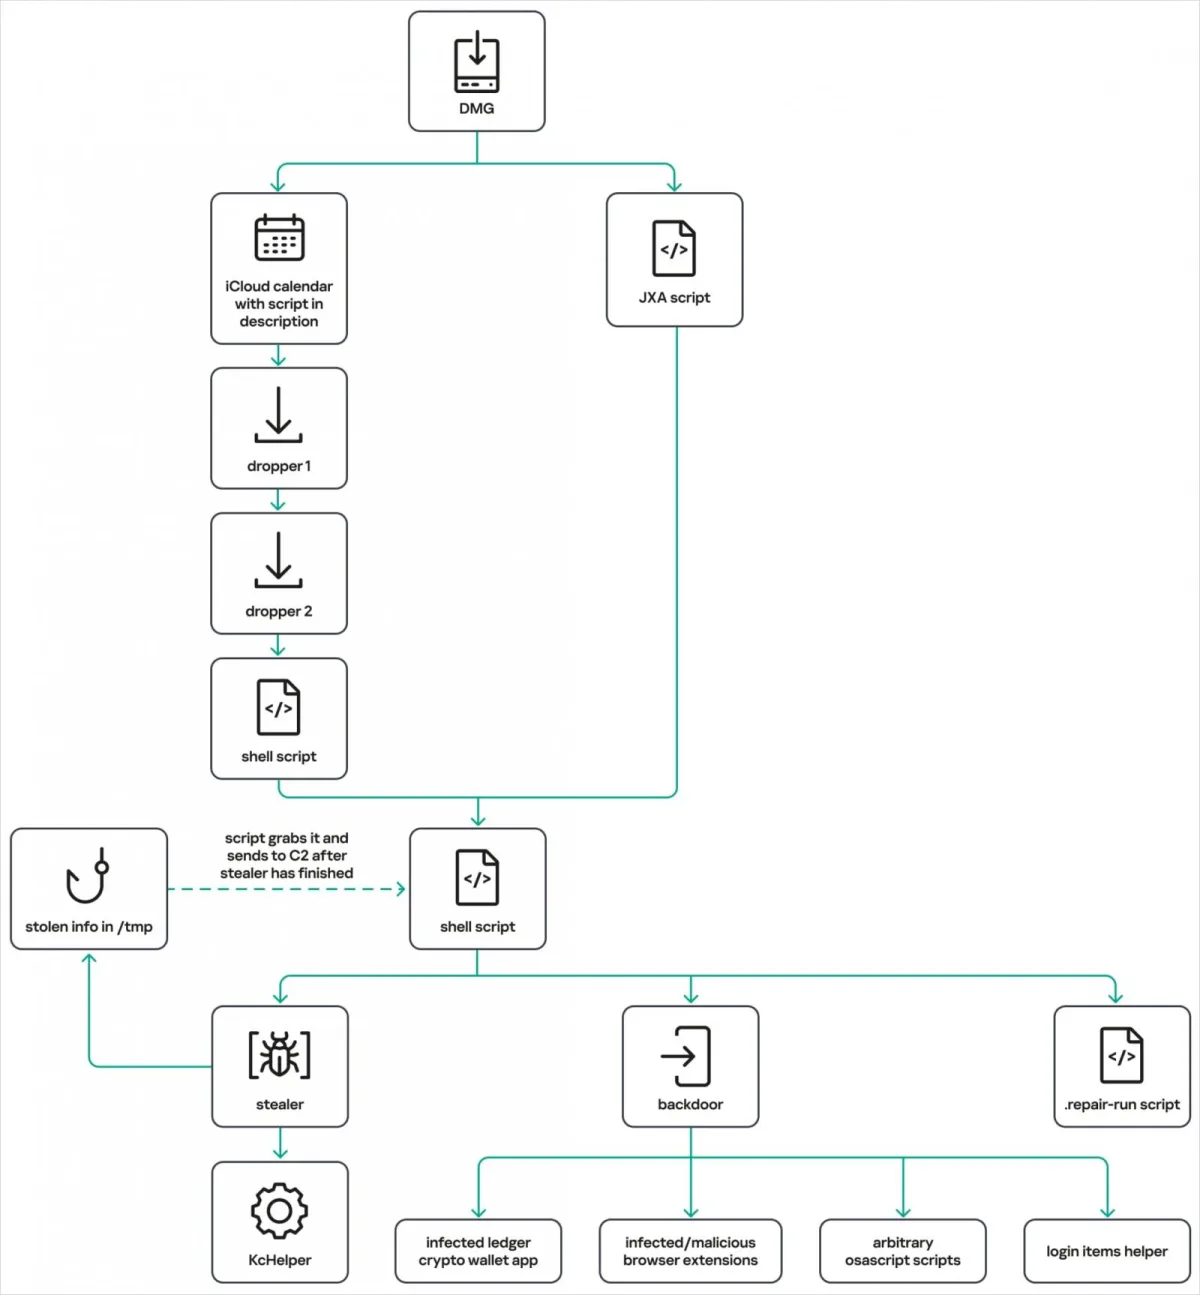
Kaspersky atklāja MacSync kampaņu ar divām piegādes metodēm. Sarežģītākajā variantā lejupielādētājs iegūst komandas, kas paslēptas publiska iCloud kalendāra notikuma aprakstā, un pēc tam no iCloud lejupielādē nākamo ļaunprogrammatūras posmu.
Iegūtos kalendāra datus lejupielādētājs nodod macOS zsh čaulai. Lielākā daļa kalendāra teksta izraisa kļūdas, taču komandas, kas ievietotas aiz rindas DESCRIPTION:, tiek izpildītas un lejupielādē arhīvu ar ļaunprogrammatūras komponentēm. Arhīvā atrodas APP komplekts, kas darbojas kā pilinātājs un sāk nākamos inficēšanas posmus, līdz sistēmā tiek nogādāts MacSync.
Informācijas zagšanas modulis lielākoties palicis nemainīgs. Tas apkopo pārlūkošanas vēsturi, sīkdatnes un saglabātos akreditācijas datus, kriptovalūtu maku paplašinājumu un lietotņu datus, Telegram informāciju, Keychain failu, kā arī sistēmas un ierīces datus. Turklāt MacSync meklē SSH, AWS, Kubernetes, Git un čaulas konfigurācijas failus.
Jauns modulis izliekas par Finder
Pētnieki novērojuši arī jaunu Objective-C aizmugures durvju moduli, kas maskējas par Finder — macOS noklusējuma failu pārvaldnieku. Tā instalētājs nodrošina noturību, izmantojot LaunchAgent, izmaiņas .zshrc failā un globālos Git āķus. Tas arī aptur macOS paziņojumu procesus, lai brīdinājumi nenonāktu pie lietotāja.
Aizmugures durvis inficētajā sistēmā var izpildīt vairākas komandas. Kaspersky to funkcijas secināja pēc komandu nosaukumiem un statusa ziņojumiem, jo pētniekiem nebija pieejams AppleScript kods, ko šīs komandas izpildītu.
Pētnieki identificēja arī noslēpumainu komandu live_browser. Tā lejupielādē un palaiž komponenti sn_relay, taču Kaspersky nevarēja noteikt šīs komponentes funkciju.
Ieteikumi macOS lietotājiem
MacSync turpina attīstīties, izmantojot izvairīgākas un efektīvākas izplatīšanas ķēdes. Lietotājiem ieteikts neizpildīt internetā atrastas komandas, nelejupielādēt DMG failus no aizdomīgām vietnēm un piesardzīgi izturēties pret administratora paroles pieprasījumiem.
 Tehnoloģijas
 Tehnoloģijas
 Tehnoloģijas