

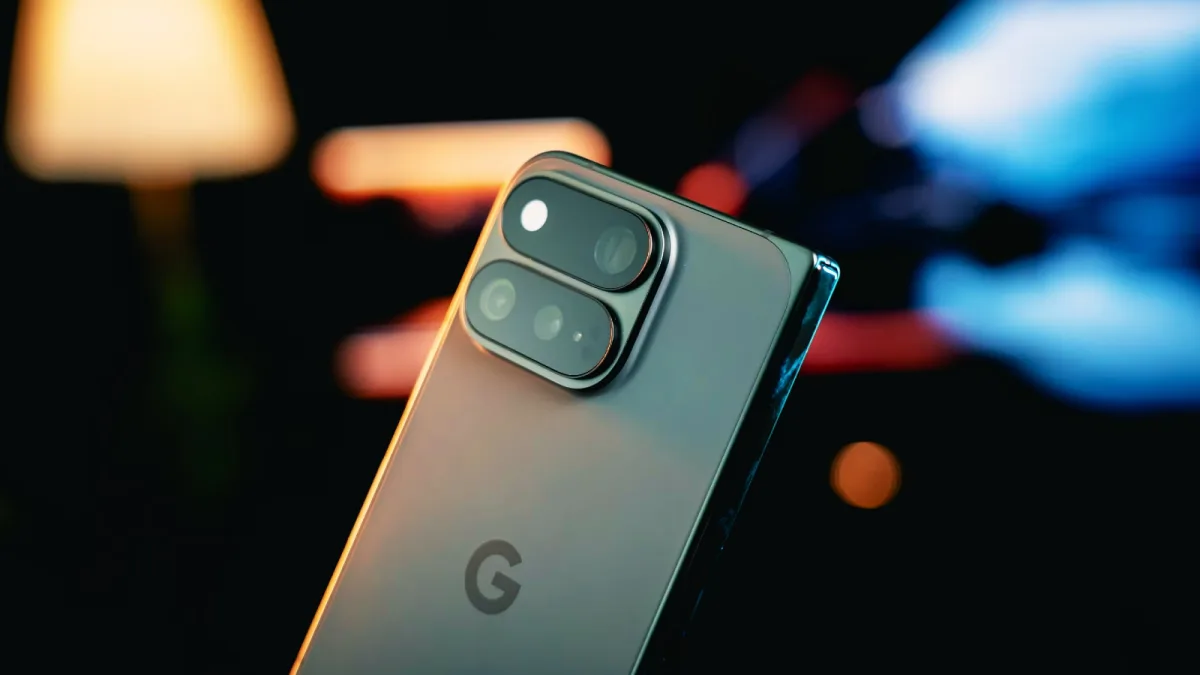
Google 2026. gada septembra drošības atjauninājumu Pixel viedtālruņiem ietvaros novērsis 110 drošības ievainojamības, tostarp vienu augstas bīstamības nulles dienas kļūdu, kas, pēc uzņēmuma aplēsēm, tiek izmantota mērķētos uzbrukumos.
“Ir pazīmes, ka CVE-2026-58704 var tikt izmantota ierobežotā, mērķētā apjomā,” trešdien brīdināja Google. Uzņēmums norādīja, ka atjauninājumu saņems visas atbalstītās Google ierīces, sasniedzot 2026. gada 5. septembra drošības ielāpu līmeni.
Nulles dienas kļūda modema komponentē
Ievainojamība saistīta ar nepareizu autorizāciju un aizsardzības mehānisma darbības traucējumiem modema apakškomponentē. Tās veiksmīga izmantošana var ļaut uzbrucējam, kuram ir piekļuve blakus esošam tīklam un pamata privilēģijas mērķa ierīcē, paaugstināt savas privilēģijas.
Uzbrukumam nav nepieciešama lietotāja mijiedarbība, un Google to raksturo kā zemas sarežģītības uzbrukumu. Drošības biļetenā norādīts, ka mobilā tīkla modemā iespējama atļauju apiešana koda loģikas kļūdas dēļ. Tas var novest pie attālinātas jeb no blakus esoša tīkla veiktas privilēģiju paaugstināšanas, neprasot papildu izpildes privilēģijas.
Atjauninājumā novērstas vēl 109 problēmas
Bez CVE-2026-58704 Google Pixel atjauninājumu biļetenā atzīmējis vēl 109 drošības problēmas. To vidū ir 12 attālinātas koda izpildes ievainojamības un 89 privilēģiju paaugstināšanas kļūdas, kas klasificētas kā kritiskas vai augstas bīstamības.
Pixel ierīces izmanto Android, taču tām drošības atjauninājumi un kļūdu labojumi tiek izplatīti atsevišķi no ikmēneša ielāpiem, ko Google nodrošina citiem Android ierīču ražotājiem. Tas saistīts ar Pixel unikālo aparatūras platformu un funkcijām, kuras Google kontrolē tieši.
Lai instalētu septembra atjauninājumu, Pixel lietotājiem jāatver Iestatījumi > Drošība un konfidencialitāte > Sistēma un atjauninājumi > Drošības atjauninājums, jāpieskaras iespējai “Instalēt” un pēc tam jārestartē ierīce. Google aicina visus atbalstīto ierīču lietotājus pieņemt atjauninājumu.
Šis nav pirmais nesenais gadījums, kad Google novērš mērķētos uzbrukumos izmantotu Android nulles dienas ievainojamību. Jūnijā uzņēmums laboja Android Framework kļūdu CVE-2025-48595, kas varēja ļaut uzbrucējiem iegūt koda izpildi un paaugstināt privilēģijas ierīcēs ar Android 14 vai jaunāku sistēmu.
Mēnesi iepriekš Google paziņoja arī par izmaiņām Android un Chrome ievainojamību atlīdzību programmās. Uzņēmums samazināja atlīdzības par kļūdām, kuras vieglāk atrast ar mākslīgā intelekta palīdzību, vienlaikus par atsevišķiem Android izmantošanas scenārijiem piedāvājot līdz pat 1,5 miljoniem dolāru.
 Tehnoloģijas
 Tehnoloģijas
 Tehnoloģijas