

Google Chrome saņem jaunus krāpniecības apkarošanas rīkus, kas izmantos mākslīgā intelekta modeli Gemini, lai atpazītu maldinošas vietnes un brīdinātu par ClickFix uzbrukumiem. Izmaiņas ir daļa no Safe Browsing Enhanced Protection režīma, par kuru Google apgalvo, ka tas lietotājus no pikšķerēšanas, sociālās inženierijas, paziņojumu ļaunprātīgas izmantošanas un citām krāpniecības shēmām pasargā desmit reizes efektīvāk nekā Standard Protection.
Jauns brīdinājums aizdomīgām vietnēm
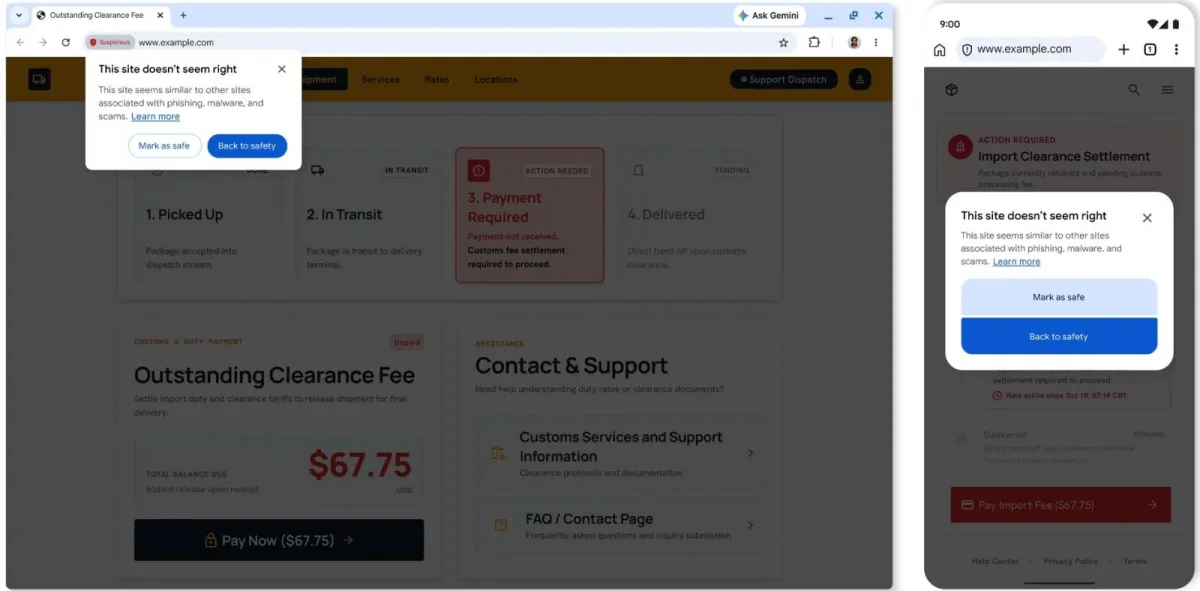
Chrome ieviesīs arī atsevišķu brīdinājumu “suspicious site” jeb “aizdomīga vietne”. Tas tiks rādīts lapām, kurās konstatēti maldinoši paņēmieni, taču nepietiek pārliecības, lai aktivizētu līdzšinējo pilnekrāna sarkano brīdinājumu.
Google skaidro, ka šādi paziņojumi informēs lietotājus, ja vietne izmanto modeļus, kas parasti saistīti ar jau zināmām ļaunprātīgām vietnēm. Pielāgojot brīdinājuma saskarni, uzņēmums varot droši parādīt aizsardzības paziņojumus lielākam skaitam lietotāju.
Gemini analizēs vietnes signālus
Iepriekš Chrome tehniskā atbalsta krāpniecību noteikšanai izmantoja ierīcē darbinātu Gemini modeli. Enhanced Protection lietotājiem tas tagad tiks aizstāts ar jaudīgāku servera pusē darbinātu modeli.
Modelis vērtēs tādus signālus kā vietnē pārstāvēto zīmolu, lapas nolūku un iespējamību, ka tā ir krāpnieciska. Pēc tam Safe Browsing šo analīzi apvienos ar domēna reputāciju un citiem drošības signāliem.
“Chrome samazina serverim nosūtīto datu apjomu, analizējot lapas tekstu tikai tad, ja vietnē parādās augstas ticamības krāpniecības pazīmes,” norādīja Google.
Uzņēmums piebilda, ka gadījumos, kad lapas saturs tiek nosūtīts ārpus ierīces, tas tiek apstrādāts īslaicīgi — netiek reģistrēts, saglabāts vai izmantots modeļu apmācībai.
Aizsardzība pret ClickFix komandām
Enhanced Protection spēs noteikt arī gadījumus, kad lietotājs no ClickFix krāpniecības shēmas nokopē aizdomīgu komandu. Šādi uzbrukumi parasti mēģina panākt, lai pats lietotājs palaiž ļaunprātīgu PowerShell vai Command Prompt komandu.
Ja Chrome starpliktuvē atpazīs iespējamu ClickFix skriptu, tas no kopētā satura noņems personiski identificējamu informāciju un nosūtīs to Safe Browsing analīzei. Ja komanda tiks atzīta par bīstamu, pārlūks pirms turpināšanas parādīs brīdinājumu.
Avotā vienlaikus norādīts, ka kopējie novēršanas rādītāji ne vienmēr atspoguļo notikumus pēc sākotnējās piekļuves. Kad uzbrucēji jau izmanto derīgus piekļuves datus, aizsardzības efektivitāte strauji samazinās. Blue Report 2026 aizsardzību vērtē pa uzbrukumu paņēmieniem, balstoties uz 338 miljoniem simulāciju, kas veiktas klientu ražošanas vidēs.
 Tehnoloģijas
 Tehnoloģijas
 Tehnoloģijas